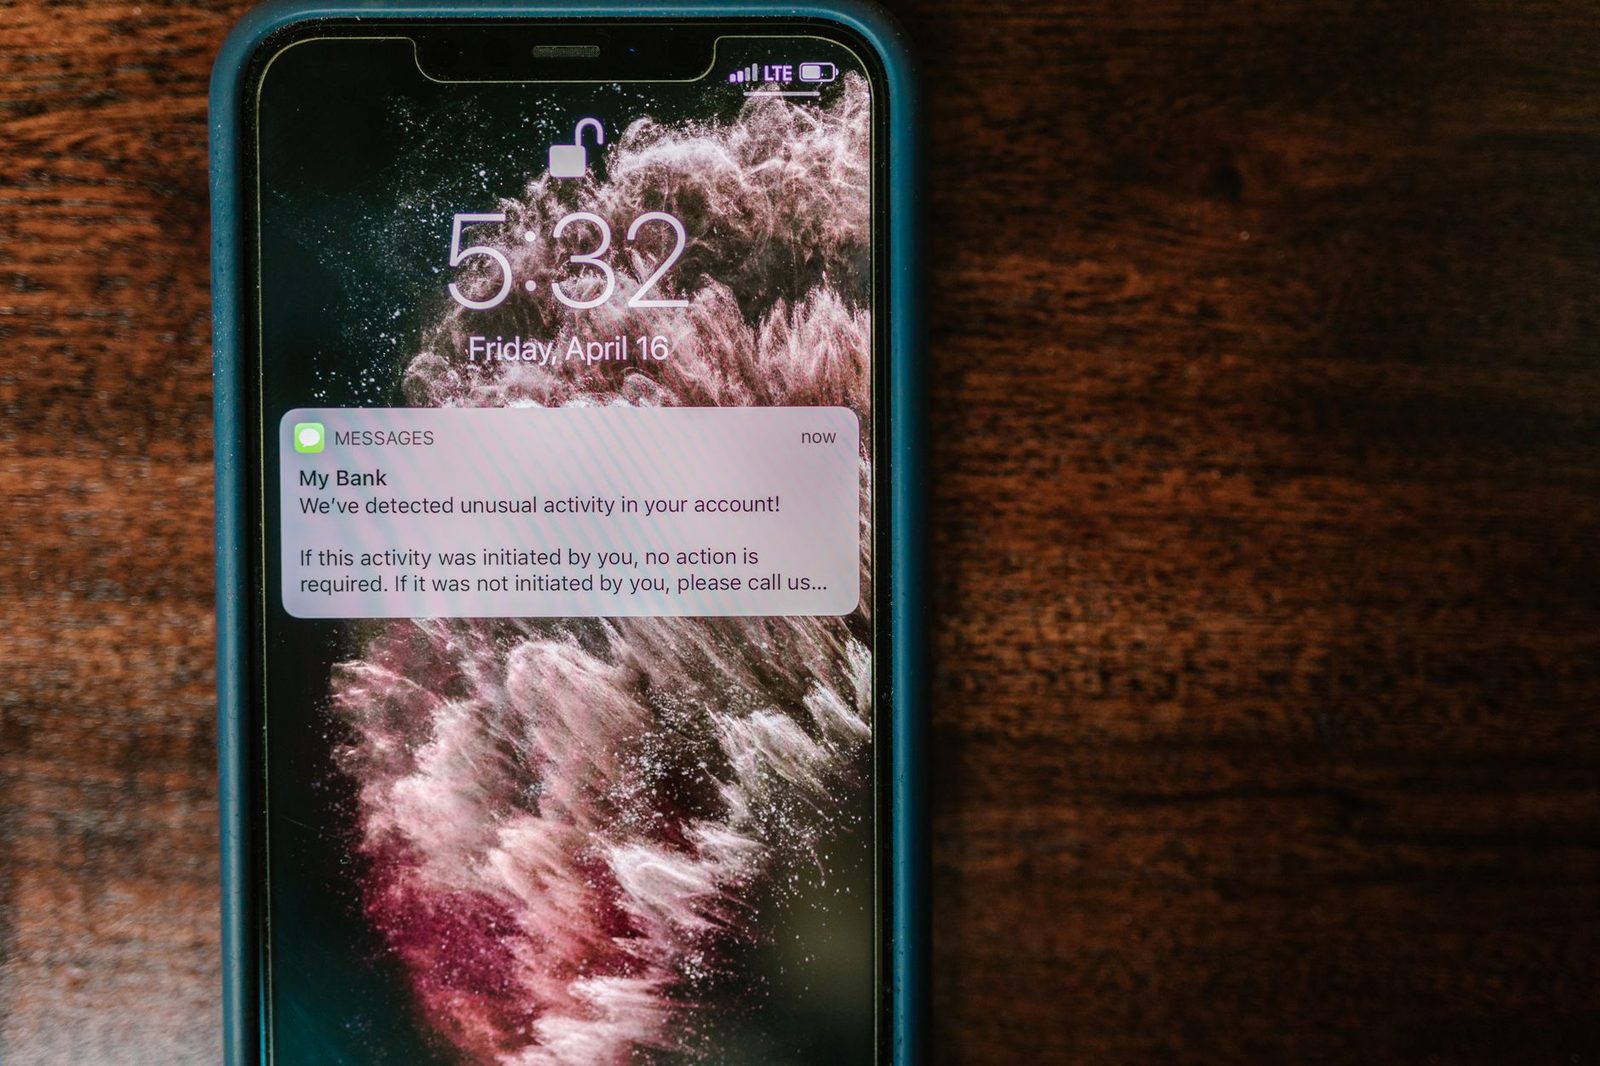
„Die SMS landete im Chatverlauf meiner Bank. Direkt unter der Nachricht, die mir in der Woche davor meine Überweisung bestätigt hatte. Gleicher Absendername, gleicher Verlauf, einfach alles gleich. Ich dachte: Wenn das dort einsortiert ist, kommt es von ihnen. Ich habe auf den Link geklickt und meine Zugangsdaten eingegeben, um die ‚Sperrung aufzuheben‘. Vierzig Minuten später gingen drei Überweisungen von meinem Konto raus."
Genau dieses Detail – die gefälschte Nachricht, die sich in den echten Chatverlauf einschleicht – macht diese Betrugsform so gefährlich. Der verbreitetste Ratschlag, „Prüfen Sie den Absender", läuft ins Leere: Der angezeigte Absender ist der Ihrer Bank. Und weil unsere Telefone SMS automatisch nach Absendernamen gruppieren, erbt die betrügerische Nachricht die Glaubwürdigkeit aller legitimen Nachrichten, die ihr vorausgehen.
Die Technik hat einen Namen: Absenderfälschung oder Spoofing. In Frankreich wurde sie ausführlich dokumentiert, als Wellen gefälschter SMS im Namen von Einrichtungen wie Agirc-Arrco, der Assurance Maladie oder großen Bankennetzen kursierten. Das ist weder ein Hackerangriff auf die betroffene Organisation noch ein Datenleck Ihres Telefons: Es ist eine strukturelle Schwäche darin, wie der Name eines geschäftlichen SMS-Absenders durch die Netze transportiert wird.
Warum ein Absendername kein Beweis ist
Die „OADC": ein Textfeld, keine geprüfte Identität
Wenn ein Unternehmen Ihnen eine geschäftliche SMS schickt, versendet es sie nicht von einem Telefon aus. Es nutzt eine Massenversand-Plattform, die die Nachricht mit einem individuellen Absenderfeld ins Netz einspeist. Im Telekom-Jargon spricht man von OADC (Originating Address) oder von einer alphanumerischen Sender ID.
Dieses Feld akzeptiert Text: „MeineBank", „AMELI", „CHRONOPOST". Historisch gab es keine technische Kontrolle, die erzwungen hätte, dass dieser Text der tatsächlichen Instanz entspricht, die den Versand bezahlt. Ein wenig gewissenhafter Aggregator, ein Wiederverkäufer in vierter Kaskadenstufe, eine außerhalb Europas gehostete Plattform: An jedem Glied der Kette bestand die Möglichkeit, einen beliebigen Namen in dieses Feld zu schreiben.
Das Ergebnis ist für Nutzerinnen und Nutzer kontraintuitiv:
| Was Sie zu prüfen glauben | Was Sie tatsächlich prüfen |
|---|---|
| Die Identität des Absenders | Eine frei deklarierte Zeichenkette |
| Einen sicheren offiziellen Kanal | Ein vom Versender beliebig befülltes Feld |
| Dass die Bank mit Ihnen spricht | Dass jemand den Namen der Bank geschrieben hat |
Die automatische Gruppierung erledigt den Rest
Android wie iOS sortieren Nachrichten nach Absender. Tragen zwei Nachrichten dieselbe Sender ID, erscheinen sie im selben Chatverlauf – das Telefon hat keinerlei Möglichkeit, die tatsächliche Herkunft zu unterscheiden. Eine sauber gefälschte SMS landet damit direkt neben den echten, mit dem vollständigen Verlauf darüber.
Das ist ein Designfehler zugunsten des Komforts, nicht der Sicherheit. Und genau das ist der psychologische Hebel, den Betrüger ausnutzen: Sie müssen Sie gar nicht überzeugen, der Kontext erledigt das für sie.
Was Frankreich seit 2025 eingeführt hat
Der Mechanismus zur Rufnummern-Authentifizierung
Das sogenannte Naegelen-Gesetz vom 24. Juli 2020, das Telefonwerbung regulieren und betrügerische Anrufe bekämpfen soll, hat ein von der Arcep gesteuertes Authentifizierungssystem hervorgebracht: Betreiber müssen seither Anrufe und Nachrichten unterbrechen, deren Absendernummer nicht authentifiziert werden kann – insbesondere wenn sie aus dem Ausland stammen und zugleich eine französische Nummer anzeigen. Dieser Mechanismus (MAN) trat ab Oktober 2024 schrittweise für Anrufe in Kraft und wurde anschließend auf SMS-bezogene Nutzungen ausgeweitet.
Die Wirkung ist real: Ein erheblicher Teil der aus dem Ausland mit gefälschter französischer Nummer versendeten Betrugskampagnen wird heute gefiltert, bevor er Ihren Bildschirm erreicht.
Warum gefälschte SMS trotzdem weiter ankommen
Drei Gründe erklären, warum das Problem nicht gelöst ist.
- Alphanumerische Namen lassen sich schwerer authentifizieren als eine Nummer. Eine Sender ID ist an keinen Telefonanschluss gebunden; ihre Legitimität beruht auf vertraglichen Erklärungen zwischen Auftraggeber, Aggregator und Betreiber. Register geschützter Sender IDs kommen voran, aber die Abdeckung ist nicht vollständig.
- Betrüger weichen auf andere Kanäle aus. Statt „MeineBank" zu fälschen, verschicken sie von einer gewöhnlichen Mobilnummer (06, 07) eine Nachricht, die behauptet, von der Bank zu kommen. Die SMS landet dann zwar nicht im richtigen Verlauf – aber sie passiert die Filter.
- Es gibt Piraten-Antennen. Geräte vom Typ IMSI-Catcher oder „SMS-Blaster" ermöglichen es, Nachrichten lokal einzuspeisen, ohne das Netz des Betreibers zu durchlaufen – also ohne jede Authentifizierungsprüfung. Mehrere europäische Länder haben Beschlagnahmungen solcher Geräte gemeldet, transportiert im Fahrzeug oder im Rucksack.
Die einzige Prüfung, die dem Spoofing standhält
Wenn der Absendername nicht verlässlich ist, was bleibt dann? Eine einzige, einfache Regel: Prüfen Sie eine Information niemals in der Nachricht, die sie Ihnen liefert.
Die Regel des getrennten Kanals
Eine SMS meldet Ihnen eine verdächtige Abbuchung, eine Kontosperrung, eine ausstehende Rückerstattung? Schließen Sie die Nachricht. Öffnen Sie selbst:
- die offizielle App der Organisation, installiert aus dem Store;
- oder die offizielle Website, indem Sie die Adresse von Hand eintippen;
- oder die Telefonnummer, die auf der Rückseite Ihrer Bankkarte oder auf einem zuvor erhaltenen Brief steht.
Ist die Warnung echt, erscheint sie in Ihrem Kundenbereich. Keine seriöse französische Einrichtung ist auf einen SMS-Link angewiesen, um Sie in einer ernsten Angelegenheit zu erreichen: Ihre Bank, die Assurance Maladie (Ameli) und die DGFiP betonen alle, dass sie niemals Zugangsdaten, vollständige Bankverbindungen oder Bestätigungscodes per Nachricht abfragen.
Die Signale, die weiterhin gelten
Auch gefälscht hinterlässt eine Betrugs-SMS Spuren.
- Der Link. Prüfen Sie ihn, ohne zu klicken (langes Drücken zeigt unter iOS/Android die vollständige URL). Eine Domain, die ähnlich aussieht, aber nicht exakt stimmt – überflüssige Bindestriche, unerwartete Endung, Subdomain, die die Marke imitiert –, ist ein Ausschlusskriterium.
- Der Zeitdruck. „Innerhalb von 24 Stunden", „noch heute Abend", „Ihr Vorgang wird geschlossen": Künstliche Dringlichkeit ist die Signatur der Manipulation.
- Die Aufforderung zu einer ungewöhnlichen Handlung. Eine Zahlung von wenigen Cent „zur Validierung", die Eingabe eines anderweitig erhaltenen Codes, die Installation einer „Support"-App: drei Betrugsmerkmale.
- Die generische Anrede. „Sehr geehrter Kunde", kein Name von Ihnen – oder umgekehrt ein korrekter Name, aber kein einziges Detail, das nur die Organisation kennen könnte.
Ein nützlicher Grundsatz: Je stärker eine Nachricht Sie zu schnellem Handeln drängt, desto weniger verdient sie, schnell geglaubt zu werden.
Die Angriffsfläche konkret verkleinern
Man kann einen Betrüger nicht daran hindern, den Namen Ihrer Bank zu schreiben. Sehr wohl aber lässt sich begrenzen, wie viele Nachrichten Sie erreichen und wie weit ein Fehler reicht.
Beim Telefon
- Aktivieren Sie die eingebaute Filterung. Unter Android wurde der Betrugsschutz für Nachrichten in Google Messages 2026 in Frankreich verstärkt: Er beruht auf einer lokalen Analyse von Textmustern und meldet verdächtige Nachrichten, ohne deren Inhalt zu übermitteln. Unter iOS sortiert „Unbekannte Absender filtern" Nachrichten von Personen außerhalb des Adressbuchs in einen separaten Tab.
- Halten Sie das System aktuell. Anti-Smishing-Schutzfunktionen kommen über Updates. Ein Telefon, das auf einer alten Version feststeckt, profitiert nicht davon.
- Sperren Sie die SIM-Karte. Eine aktive SIM-PIN verhindert, dass ein gestohlenes Telefon zum Empfänger Ihrer Bestätigungs-SMS wird. Für sensible Anschlüsse hilft eine microSD-Karte als Sicherung oder schlicht ein Papier-Passwortheft, das außerhalb der Tasche aufbewahrt wird, um Ihre Zugänge festzuhalten, ohne alles auf dem Gerät zu speichern.
Bei den Konten
- Bevorzugen Sie die Authentifizierung per App statt per SMS, wo die Organisation das anbietet. Ein physischer FIDO2-Sicherheitsschlüssel für Ihre kritischsten Konten – Haupt-E-Mail, Passwortmanager – macht jedes Abfangen von Codes wirkungslos, weil es schlicht keinen Code mehr abzufangen gibt.
- Bündeln Sie Ihre Passwörter. Ein anerkannter Passwortmanager weigert sich, Ihre Zugangsdaten auf einer nicht passenden Domain auszufüllen: eine Barriere, die auch dann greift, wenn Ihre Wachsamkeit nachlässt – und eines der wenigen automatischen Schutzgeländer gegen Phishing.
- Setzen Sie niedrige Limits für Überweisungen und Online-Zahlungen, bei Bedarf punktuell über die App anpassbar. Ein Limit von 500 € macht aus einer Katastrophe einen Zwischenfall.
In der Familie
Die Zielgruppen von Kampagnen, die eine Rentenkasse oder die Assurance Maladie imitieren, sind oft die ältesten. Ein gemeinsamer Durchgang durch die Einstellungen mit einer vertrauten Person bringt mehr als ein langer Vortrag. Für Seniorinnen und Senioren mit einem Tastentelefon mit großen Tasten, von denen viele über keinerlei Filterung verfügen, sollte die Regel des getrennten Kanals – auflegen und selbst zurückrufen – auf einem Zettel neben dem Telefon kleben, zusammen mit der echten Nummer der Bank. Manche französischsprachigen Praxisratgeber zur Betrugsprävention leisten hier hervorragende Aufklärungsarbeit und lassen sich gut zu zweit lesen.
Was tun, wenn Sie eine gefälschte SMS erhalten
Die Sofortmaßnahmen
- Nicht klicken, nicht antworten. Eine Antwort – selbst „STOP" – bestätigt bei einer Betrugskampagne, dass ein Mensch die Nummer liest (nicht zu verwechseln mit dem legitimen STOP einer regulierten Werbeansprache).
- Leiten Sie die Nachricht an die 33700 weiter, die nationale Meldestelle für unerwünschte SMS, betrieben vom Verband Signal Spam und den Mobilfunkanbietern. Eine Antwort-SMS fragt Sie nach der Absendernummer: Übermitteln Sie sie.
- Melden Sie die Phishing-Seite auf der Plattform Phishing Initiative oder über cybermalveillance.gouv.fr, das auch an die passende Unterstützung weiterleitet.
- Informieren Sie die missbrauchte Organisation. Die meisten Banken und Behörden haben eine eigene Adresse für Usurpationsversuche. Erst diese Meldung ermöglicht es, die betrügerische Sender ID sperren zu lassen.
Wenn Sie geklickt oder etwas eingegeben haben
Die Reihenfolge zählt.
- Rufen Sie sofort Ihre Bank an, unter der Nummer auf der Rückseite Ihrer Karte, und lassen Sie sperren. Die Sperrhotline ist rund um die Uhr erreichbar.
- Ändern Sie das betroffene Passwort, nach Möglichkeit von einem anderen Gerät aus, und prüfen Sie, ob Ihrem Konto keine Telefonnummer oder Wiederherstellungsadresse hinzugefügt wurde.
- Erstatten Sie Anzeige bei Polizei oder Gendarmerie: Das ist ein unverzichtbarer Beleg, um die Transaktionen anzufechten.
- Widersprechen Sie den Abbuchungen schriftlich. Das französische Währungs- und Finanzgesetzbuch (Artikel L.133-18 ff.) sieht die Erstattung nicht autorisierter Transaktionen vor, außer bei grober Fahrlässigkeit Ihrerseits – ein Begriff, der im Einzelfall bewertet wird und bei dem die jüngere Rechtsprechung der Cour de cassation sich aufmerksam gegenüber Situationen gezeigt hat, in denen der Betrüger überzeugend den Anschein der Bank erweckte. Die Fälschung des Absendernamens ist ein Argument, das Sie in Ihrer Reklamation geltend machen sollten.
- Sichern Sie die Beweise. Screenshots der SMS, Zeitstempel, Absendernummer, Kontoauszüge. Eine saubere Akte wiegt schwerer als eine mündliche Schilderung.
Das Wichtigste in Kürze
Absender-Spoofing verschiebt das Problem: Es geht nicht mehr darum, eine schlecht geschriebene Nachricht von einer seltsamen Nummer zu erkennen, sondern darum, keiner Nachricht – wie gut aufgemacht auch immer – zuzugestehen, selbst der Beweis ihrer Legitimität zu sein.
- Der angezeigte Name eines geschäftlichen SMS-Absenders ist eine bloße Angabe, keine Zertifizierung.
- Die Gruppierung von Chatverläufen auf Ihrem Telefon hat keinerlei Authentifizierungswert.
- Der französische Mechanismus zur Rufnummern-Authentifizierung filtert viel, deckt aber nicht alle Kanäle ab.
- Die einzige verlässliche Verteidigung ist der getrennte Kanal: die Nachricht schließen, selbst die App öffnen oder die Nummer auf der Kartenrückseite anrufen.
- Niedrige Limits, Authentifizierung per App oder physischem Schlüssel und ein Passwortmanager begrenzen den Schaden, wenn die Aufmerksamkeit nachlässt – und das passiert jedem.
Ein guter Reflex passt in einen Satz: Eine Nachricht kann aussehen wie Ihre Bank, aber sie kann nicht aussehen wie Ihre App. Dort, und nirgendwo sonst, prüft man eine Warnung.