« De sms kwam in het gesprek met mijn bank terecht. Net onder het bericht waarin mijn overschrijving van de week daarvoor was bevestigd. Dezelfde afzendernaam, dezelfde reeks, alles hetzelfde. Ik dacht: als het daar staat, komt het van hen. Ik klikte op de link en vulde mijn inloggegevens in om "de blokkering op te heffen". Veertig minuten later vertrokken er drie overschrijvingen van mijn rekening. »
Dat ene detail — het valse bericht dat zich in de echte gespreksreeks nestelt — maakt dit soort oplichting zo gevaarlijk. Het meest gegeven advies, « controleer de afzender », wordt waardeloos: de weergegeven afzender is die van je bank. En omdat onze telefoons sms'jes automatisch groeperen op afzendernaam, erft het frauduleuze bericht de geloofwaardigheid van alle legitieme berichten die eraan voorafgaan.
De techniek heeft een naam: afzendervervalsing, of spoofing. Ze is in Frankrijk uitgebreid gedocumenteerd tijdens de golven van valse sms'jes die werden toegeschreven aan instanties als Agirc-Arrco, de Assurance Maladie of de grote bankennetwerken. Het gaat niet om een hack van de betrokken organisatie, en evenmin om een lek vanuit je telefoon: het is een structurele zwakte in de manier waarop de naam van een zakelijke sms-afzender over de netwerken wordt vervoerd.
Waarom een afzendernaam geen bewijs is
De « OADC »: een tekstveld, geen geverifieerde identiteit
Wanneer een bedrijf je een zakelijke sms stuurt, gebeurt dat niet vanaf een telefoon. Het verloopt via een platform voor massaverzending, dat het bericht met een aangepast afzenderveld in het netwerk injecteert. In telecomjargon heet dat de OADC (Originating Address) of de alfanumerieke Sender ID.
Dat veld accepteert tekst: « MijnBank », « AMELI », « CHRONOPOST ». Van oudsher was er geen enkele technische controle die afdwong dat die tekst overeenkwam met de werkelijke entiteit die voor de verzending betaalde. Een weinig scrupuleuze aggregator, een wederverkoper in een vierdelijns keten, een platform dat buiten Europa wordt gehost: bij elke schakel bestond de mogelijkheid om eender welke naam in dat veld te schrijven.
Het resultaat is contra-intuïtief voor de gebruiker:
| Wat je denkt te controleren | Wat je werkelijk controleert |
|---|---|
| De identiteit van de verzender | Een tekenreeks op basis van een loutere verklaring |
| Een beveiligd officieel kanaal | Een veld dat de verzender vrij mag invullen |
| Het feit dat de bank je aanspreekt | Het feit dat iemand de naam van de bank heeft ingetypt |
De automatische groepering doet de rest van het werk
Zowel Android als iOS sorteren berichten op afzender. Als twee berichten dezelfde Sender ID dragen, verschijnen ze in hetzelfde gesprek — de telefoon kan de werkelijke herkomst onmogelijk onderscheiden. Een goed vervalste sms komt dus naast de echte berichten terecht, met de volledige geschiedenis erboven.
Dat is een ontwerpfout op het vlak van gebruiksgemak, niet van beveiliging. En precies die psychologische hefboom buit de oplichter uit: hij hoeft je niet te overtuigen, de context doet dat voor hem.
Wat Frankrijk sinds 2025 heeft ingevoerd
Het authenticatiemechanisme voor telefoonnummers
De zogeheten Naegelen-wet van 24 juli 2020, bedoeld om telefonische verkoop aan banden te leggen en frauduleuze oproepen te bestrijden, heeft geleid tot een authenticatiesysteem onder leiding van Arcep: operatoren moeten voortaan oproepen en berichten blokkeren waarvan het afzendernummer niet kan worden geauthenticeerd, in het bijzonder wanneer ze uit het buitenland komen maar een Frans nummer tonen. Dit mechanisme (MAN) werd vanaf oktober 2024 gefaseerd ingevoerd voor oproepen, en vervolgens uitgebreid naar sms-gerelateerd gebruik.
De effecten zijn reëel: een aanzienlijk deel van de frauduleuze campagnes die vanuit het buitenland met een vervalst Frans nummer worden verstuurd, wordt vandaag gefilterd voordat ze je scherm bereiken.
Waarom valse sms'jes toch blijven binnenkomen
Drie redenen verklaren waarom het probleem niet is opgelost.
- Alfanumerieke namen zijn moeilijker te authenticeren dan een nummer. Een Sender ID is niet gekoppeld aan een telefoonlijn; de legitimiteit ervan berust op contractuele verklaringen tussen de adverteerder, de aggregator en de operator. De registers van beschermde Sender ID's groeien, maar de dekking is niet volledig.
- Oplichters wijken uit naar een ander kanaal. In plaats van « MijnBank » te vervalsen, sturen ze vanaf een gewoon mobiel nummer (06, 07) een bericht dat zegt van de bank te komen. De sms belandt dan niet in de juiste reeks — maar glipt wel door de filters.
- Er bestaan piratenzendmasten. Apparatuur van het type IMSI-catcher of « sms-blaster » maakt het mogelijk om lokaal berichten te injecteren zonder via het netwerk van de operator te gaan, en dus zonder enige authenticatiecontrole. Verschillende Europese landen hebben melding gemaakt van inbeslagnames van dergelijk materiaal, vervoerd in een voertuig of een rugzak.
De enige controle die bestand is tegen spoofing
Als de afzendernaam niet betrouwbaar is, wat blijft er dan over? Eén eenvoudige regel, en slechts één: controleer informatie nooit in het bericht dat ze je geeft.
De regel van het aparte kanaal
Een sms meldt je een verdachte afschrijving, een geblokkeerde rekening, een terugbetaling die klaarstaat? Sluit het bericht. Open zelf:
- de officiële app van de instantie, geïnstalleerd via de store;
- of de officiële website, door het adres met de hand in te typen;
- of het telefoonnummer dat op de achterkant van je bankkaart staat of op een eerder ontvangen papieren brief.
Als de waarschuwing echt is, verschijnt ze in je klantenomgeving. Geen enkele serieuze Franse instantie is afhankelijk van een sms-link om je over een ernstig onderwerp te bereiken: je bank, de Assurance Maladie (Ameli) en de DGFiP herhalen allemaal dat ze nooit per bericht om inloggegevens, volledige bankgegevens of een validatiecode vragen.
De signalen die geldig blijven
Ook een vervalste frauduleuze sms laat sporen na.
- De link. Beweeg eroverheen zonder te klikken (lang indrukken toont op iOS/Android de volledige URL). Een domein dat lijkt maar niet exact klopt — overbodige streepjes, een onverwachte extensie, een subdomein dat het merk nabootst — is meteen diskwalificerend.
- De tijdsdruk. « Binnen 24 u », « vóór vanavond », « uw dossier wordt afgesloten »: kunstmatige urgentie is de handtekening van manipulatie.
- Het ongebruikelijke verzoek. Een betaling van enkele centen « ter validatie », het invoeren van een code die je elders hebt ontvangen, de installatie van een « hulpsoftware »: drie kenmerken van oplichting.
- De algemene formulering. « Beste klant », je naam ontbreekt, of net wel een correcte naam maar geen enkel gegeven dat alleen de instantie kan kennen.
Een nuttig principe om te onthouden: hoe harder een bericht je aanzet om snel te handelen, hoe minder het verdient om snel geloofd te worden.
Het aanvalsoppervlak concreet verkleinen
Je kunt niet verhinderen dat een oplichter de naam van je bank intypt. Wel kun je het aantal berichten dat je bereikt beperken, en de gevolgen van een fout.
Aan de kant van de telefoon
- Zet de ingebouwde filtering aan. Op Android werd de bescherming tegen oplichting via berichten in Google Messages in 2026 versterkt in Frankrijk: ze berust op een lokale analyse van tekstpatronen en signaleert verdachte berichten zonder de inhoud te versturen. Op iOS zondert « Onbekende afzenders filteren » berichten van buiten je adresboek af in een apart tabblad.
- Werk het systeem bij. Anti-smishingbescherming komt via updates binnen. Een telefoon die op een oude versie vastzit, profiteert er niet van.
- Vergrendel de simkaart. Een actieve pincode op de simkaart voorkomt dat een gestolen telefoon een ontvanger wordt van je validatiecodes. Voor gevoelige lijnen helpt een microSD-kaart als back-up of een eenvoudig papieren wachtwoordboekje dat je buiten je tas bewaart om een spoor van je toegangen te houden zonder alles op het toestel op te slaan.
Aan de kant van je accounts
- Geef de voorkeur aan authenticatie via een app in plaats van via sms, waar de instantie dat toelaat. Een fysieke FIDO2-beveiligingssleutel voor je meest kritieke accounts — je hoofdmailbox, je wachtwoordmanager — maakt elke onderschepping van een code zinloos, omdat er geen code meer valt te onderscheppen.
- Centraliseer je wachtwoorden. Een erkende wachtwoordmanager weigert je inloggegevens in te vullen op een domein dat niet klopt: dat is een barrière die ook werkt wanneer je waakzaamheid het laat afweten, en een van de zeldzame automatische beveiligingen tegen phishing.
- Stel lage limieten in voor overschrijvingen en onlinebetalingen, die je tijdelijk kunt aanpassen vanuit de app. Een limiet van 500 € maakt van een ramp een incident.
Aan de kant van het gezin
De doelgroepen die het vaakst worden geviseerd door campagnes die een pensioenfonds of de Assurance Maladie nabootsen, zijn vaak de ouderen. Samen met een naaste de instellingen doornemen werkt beter dan een lang betoog. Voor senioren met een telefoon met grote toetsen, waarvan er veel geen enkele filtering hebben, moet de regel van het aparte kanaal — ophangen en zelf terugbellen — op een briefje bij het toestel worden geplakt, met het echte nummer van de bank. Sommige praktische Franstalige gidsen over oplichtingspreventie doen dat pedagogische werk uitstekend en lezen makkelijk met z'n tweeën.
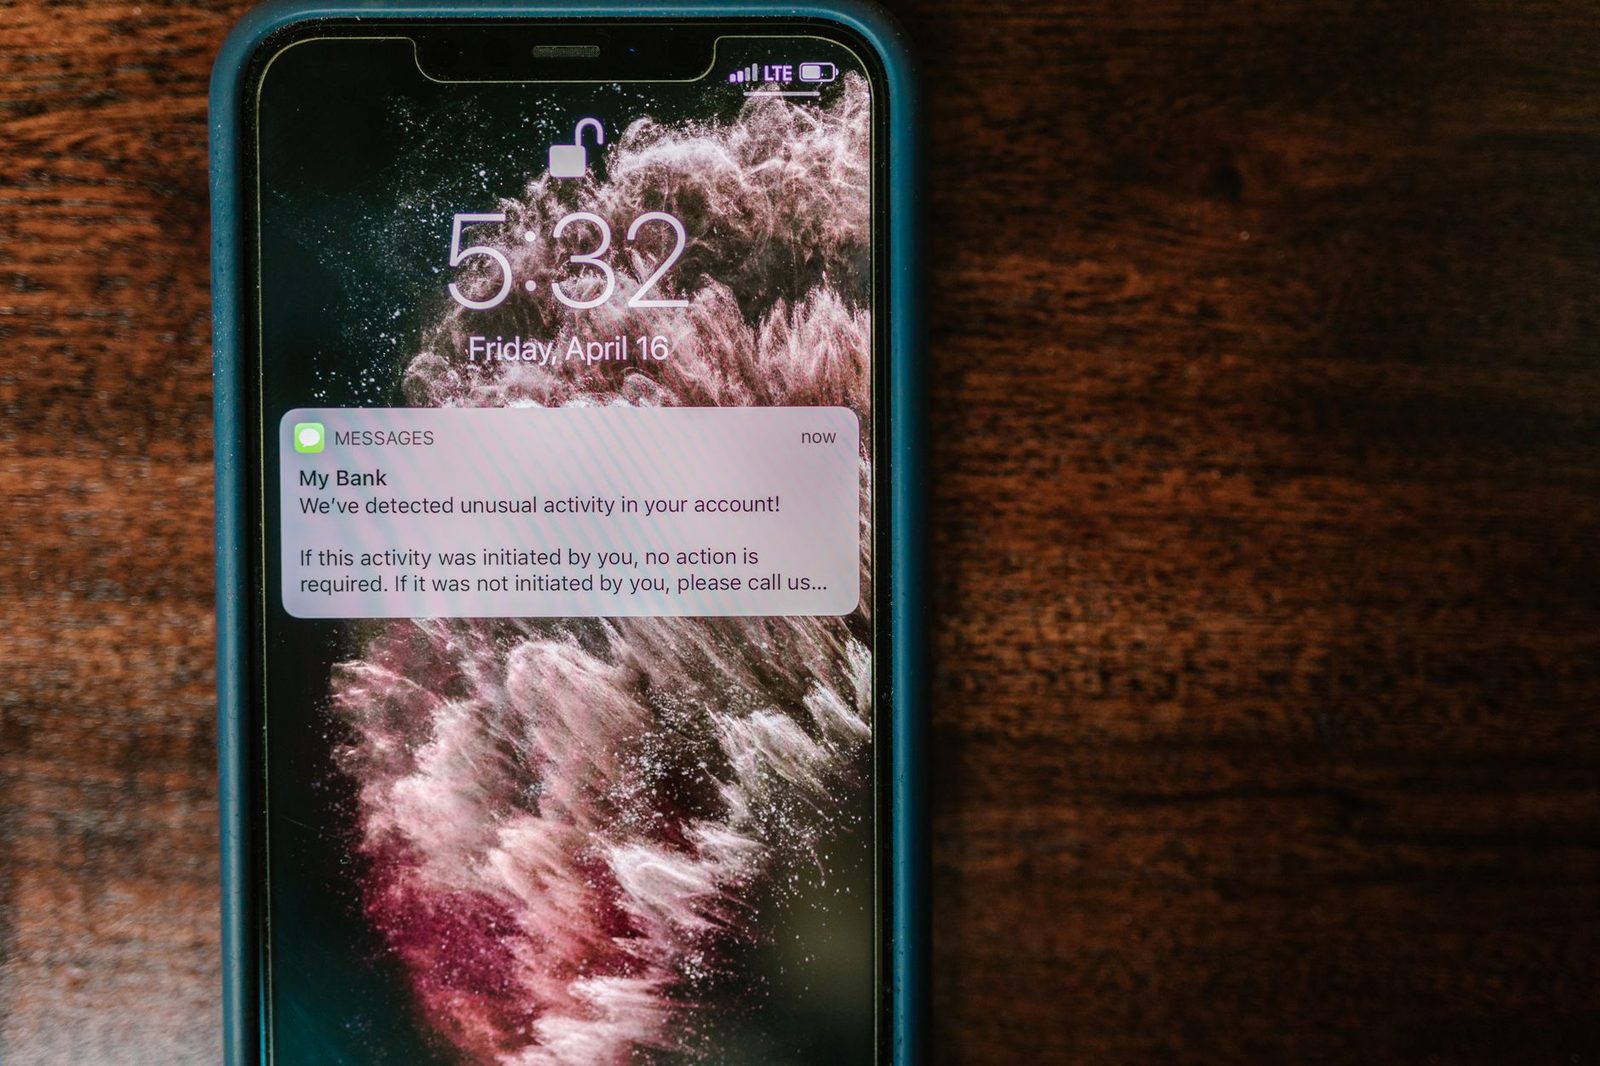
Wat te doen als je een vervalste sms ontvangt
De onmiddellijke stappen
- Niet klikken, niet antwoorden. Een antwoord, zelfs « STOP », bevestigt bij een frauduleuze campagne dat er een mens meeleest (niet te verwarren met de legitieme STOP van een wettelijk omkaderde commerciële prospectie).
- Stuur het bericht door naar 33700, de nationale meldingsdienst voor ongewenste sms'jes die wordt beheerd door de vereniging Signal Spam en de operatoren. Een antwoord-sms vraagt je het afzendernummer: geef dat door.
- Meld de phishingsite op het platform Phishing Initiative of via de site cybermalveillance.gouv.fr, die je ook doorverwijst naar passende hulp.
- Waarschuw de nagebootste instantie. De meeste banken en overheidsdiensten hebben een speciaal adres voor pogingen tot identiteitsmisbruik. Die melding is precies wat ervoor zorgt dat de frauduleuze Sender ID wordt ingetrokken.
Als je hebt geklikt of iets hebt ingevuld
De volgorde telt.
- Bel onmiddellijk je bank op het nummer achter op je kaart en laat je kaart blokkeren. De blokkeringsdienst is 24 u/24 bereikbaar.
- Wijzig het betrokken wachtwoord, indien mogelijk vanaf een ander toestel, en controleer of er geen telefoonnummer of herstel-e-mailadres aan je account is toegevoegd.
- Doe aangifte bij de politie of de gendarmerie: dat is een onmisbaar document om de verrichtingen te betwisten.
- Betwist de afschrijvingen schriftelijk. Het Franse monetair en financieel wetboek (artikelen L.133-18 en volgende) voorziet in terugbetaling van niet-toegestane verrichtingen, behalve bij grove nalatigheid van jouw kant — een begrip dat geval per geval wordt beoordeeld, en waarbij de recente rechtspraak van het Cour de cassation oog heeft gehad voor situaties waarin de oplichter overtuigend de schijn van de bank wist te wekken. De vervalsing van de afzendernaam is een element dat je in je klacht moet aanvoeren.
- Bewaar de bewijzen. Screenshots van de sms, tijdstempel, afzendernummer, rekeningafschriften. Een net samengesteld dossier weegt zwaarder dan een mondeling verhaal.
Wat je moet onthouden
Afzenderspoofing verlegt het probleem: het gaat er niet langer om een slecht geschreven bericht van een vreemd nummer te herkennen, maar om te weigeren dat een bericht, hoe netjes gepresenteerd ook, zelf het bewijs van zijn eigen legitimiteit levert.
- De weergegeven naam van een zakelijke sms-afzender is een loutere verklaring, geen certificering.
- De groepering van gesprekken op je telefoon heeft geen enkele authenticatiewaarde.
- Het Franse authenticatiemechanisme voor nummers filtert veel, maar dekt niet alle kanalen.
- De enige betrouwbare verdediging is het aparte kanaal: het bericht sluiten, zelf de app openen of het nummer achter op de kaart bellen.
- Lage limieten, authenticatie via een app of een fysieke sleutel en een wachtwoordmanager beperken de schade wanneer je aandacht verslapt — en dat overkomt iedereen.
Een goede reflex past in één zin: een bericht kan op je bank lijken, maar het kan niet op je app lijken. Daar, en nergens anders, controleer je een waarschuwing.