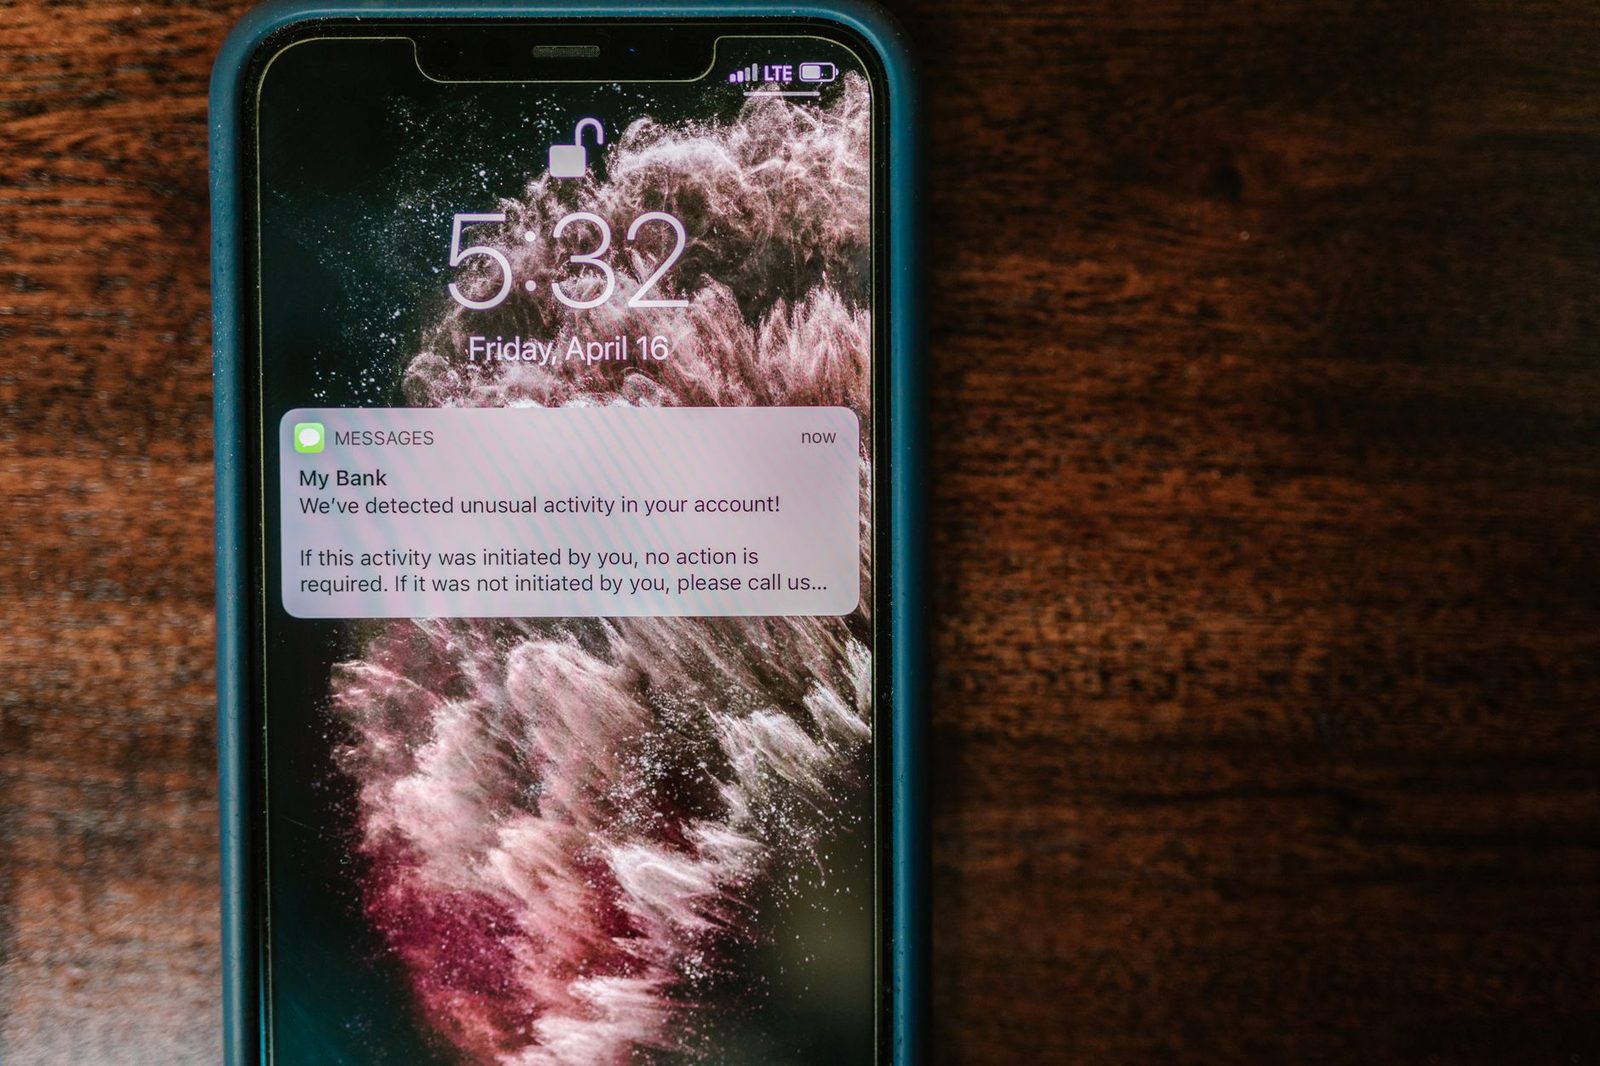
„SMS wylądował w rozmowie z moim bankiem. Dokładnie pod wiadomością, która tydzień wcześniej potwierdziła mi przelew. Ta sama nazwa nadawcy, ten sam wątek, wszystko to samo. Pomyślałem: jeśli leży tutaj, to pochodzi od nich. Kliknąłem w link, wpisałem swoje dane, żeby »zdjąć blokadę«. Czterdzieści minut później z mojego konta wyszły trzy przelewy."
Właśnie ten szczegół — fałszywa wiadomość wślizgująca się do prawdziwego wątku rozmowy — czyni ten rodzaj oszustwa tak groźnym. Najczęściej powtarzana rada, „sprawdź nadawcę", przestaje działać: wyświetlany nadawca jest nadawcą Twojego banku. A ponieważ nasze telefony automatycznie grupują SMS-y według nazwy nadawcy, oszukańcza wiadomość dziedziczy wiarygodność wszystkich poprzedzających ją wiadomości legalnych.
Ta technika ma swoją nazwę: podszywanie się pod nadawcę, czyli spoofing. We Francji została szeroko udokumentowana podczas fal fałszywych SMS-ów przypisywanych instytucjom takim jak Agirc-Arrco, Assurance Maladie czy duże sieci bankowe. Nie jest to włamanie do systemów danej instytucji ani wyciek z Twojego telefonu: to strukturalna słabość sposobu, w jaki nazwa nadawcy firmowego SMS-a jest przenoszona w sieciach telekomunikacyjnych.
Dlaczego nazwa nadawcy nie jest dowodem
„OADC": pole tekstowe, a nie zweryfikowana tożsamość
Kiedy firma wysyła Ci firmowego SMS-a, nie robi tego z telefonu. Korzysta z platformy do masowej wysyłki, która wstrzykuje wiadomość do sieci z własnym, spersonalizowanym polem nadawcy. W żargonie telekomunikacyjnym mówi się o OADC (Originating Address) albo o alfanumerycznym Sender ID.
To pole przyjmuje tekst: „MójBank", „AMELI", „CHRONOPOST". Historycznie żadna kontrola techniczna nie wymagała, by ten tekst odpowiadał rzeczywistemu podmiotowi, który płaci za wysyłkę. Mało skrupulatny agregator, odsprzedawca czwartego poziomu w łańcuchu, platforma hostowana poza Europą: na każdym ogniwie istniała możliwość wpisania w to pole dowolnej nazwy.
Dla użytkownika rezultat jest sprzeczny z intuicją:
| Co myślisz, że sprawdzasz | Co sprawdzasz w rzeczywistości |
|---|---|
| Tożsamość nadawcy | Deklaratywny ciąg znaków |
| Bezpieczny kanał oficjalny | Pole dowolnie wypełnione przez wysyłającego |
| To, że mówi do Ciebie bank | To, że ktoś wpisał nazwę banku |
Automatyczne grupowanie robi resztę roboty
Zarówno Android, jak i iOS porządkują wiadomości według nadawcy. Jeśli dwie wiadomości mają ten sam Sender ID, pojawiają się w tej samej rozmowie — telefon nie ma żadnej możliwości rozróżnienia ich prawdziwego pochodzenia. Dobrze podrobiony fałszywy SMS trafia więc do archiwum obok prawdziwych, z całą historią powyżej.
To błąd projektowy po stronie wygody, nie bezpieczeństwa. I dokładnie to jest dźwignia psychologiczna, którą wykorzystuje oszust: nie musi Cię przekonywać, kontekst zrobi to za niego.
Co Francja wprowadziła od 2025 roku
Mechanizm uwierzytelniania numerów
Tzw. ustawa Naegelena z 24 lipca 2020 roku, mająca uregulować telemarketing i zwalczać oszukańcze połączenia, dała początek systemowi uwierzytelniania nadzorowanemu przez Arcep: operatorzy muszą od teraz przerywać połączenia i blokować wiadomości, których numer nadawcy nie może zostać uwierzytelniony, w szczególności gdy pochodzą z zagranicy, a wyświetlają numer francuski. Ten mechanizm (MAN) wchodził w życie etapami od października 2024 roku dla połączeń, a następnie został rozszerzony na zastosowania związane z SMS-ami.
Efekty są realne: znaczna część oszukańczych kampanii wysyłanych z zagranicy z podrobionym numerem francuskim jest dziś filtrowana, zanim dotrze na Twój ekran.
Dlaczego fałszywe SMS-y wciąż przychodzą
Są trzy powody, dla których problem nie został rozwiązany.
- Nazwy alfanumeryczne są trudniejsze do uwierzytelnienia niż numer. Sender ID nie jest przypisany do linii telefonicznej; jego legalność opiera się na deklaracjach umownych między reklamodawcą, agregatorem i operatorem. Rejestry chronionych Sender ID się rozwijają, ale pokrycie nie jest pełne.
- Oszuści obchodzą zabezpieczenia, zmieniając kanał. Zamiast podszywać się pod „MójBank", wysyłają ze zwykłego numeru komórkowego wiadomość, która twierdzi, że pochodzi z banku. SMS nie trafia wtedy do właściwego wątku — ale przechodzi przez filtry.
- Istnieją pirackie stacje bazowe. Urządzenia typu IMSI-catcher czy „SMS blaster" pozwalają lokalnie wstrzykiwać wiadomości bez przechodzenia przez sieć operatora, a więc bez jakiejkolwiek kontroli uwierzytelniania. Kilka krajów europejskich zgłosiło przejęcia takiego sprzętu przewożonego w samochodach lub plecakach.
Jedyna weryfikacja, która jest odporna na spoofing
Jeśli nazwa nadawcy nie jest wiarygodna, co zostaje? Jedna prosta zasada, i tylko jedna: nigdy nie weryfikuj informacji w wiadomości, która Ci ją przekazuje.
Zasada oddzielnego kanału
SMS informuje Cię o podejrzanym obciążeniu, zawieszeniu konta, oczekującym zwrocie? Zamknij wiadomość. Otwórz samodzielnie:
- oficjalną aplikację danej instytucji, zainstalowaną ze sklepu;
- albo oficjalną stronę, wpisując adres ręcznie;
- albo numer telefonu widniejący na odwrocie Twojej karty bankowej lub na wcześniej otrzymanym liście papierowym.
Jeśli alert jest prawdziwy, pojawi się w Twoim panelu klienta. Żadna poważna francuska instytucja nie polega na linku w SMS-ie, żeby skontaktować się z Tobą w poważnej sprawie: Twój bank, Assurance Maladie (Ameli) i DGFiP przypominają zgodnie, że nigdy nie proszą w wiadomości o dane logowania, pełne dane bankowe ani kod weryfikacyjny.
Sygnały, które nadal mają znaczenie
Nawet podrobiony, oszukańczy SMS zostawia ślady.
- Link. Najedź na niego bez klikania (długie przytrzymanie na iOS/Androidzie pokazuje pełny adres URL). Domena, która wygląda podobnie, ale nie jest dokładna — zbędne łączniki, nieoczekiwana końcówka, subdomena imitująca markę — dyskwalifikuje wiadomość.
- Narzucony termin. „W ciągu 24 h", „do dzisiejszego wieczora", „Twoja sprawa zostanie zamknięta": sztuczny pośpiech to podpis manipulacji.
- Prośba o nietypowe działanie. Płatność kilku groszy „w celu weryfikacji", wpisanie kodu otrzymanego inną drogą, instalacja aplikacji „pomocy technicznej": trzy znaczniki oszustwa.
- Ogólnikowe sformułowania. „Szanowny Kliencie", brak Twojego nazwiska, albo wręcz odwrotnie — poprawne nazwisko, ale żaden element, który mogłaby znać tylko dana instytucja.
Warto zapamiętać jedną zasadę: im bardziej wiadomość popycha Cię do szybkiego działania, tym mniej zasługuje na szybkie zaufanie.
Jak konkretnie zmniejszyć powierzchnię ataku
Nie da się powstrzymać oszusta od wpisania nazwy Twojego banku. Można natomiast ograniczyć liczbę wiadomości, które do Ciebie dotrą, oraz skutki ewentualnej pomyłki.
Po stronie telefonu
- Włącz wbudowane filtrowanie. Na Androidzie ochrona przed oszustwami w wiadomościach w Google Messages została we Francji wzmocniona w 2026 roku: opiera się na lokalnej analizie wzorców tekstu i oznacza podejrzane wiadomości bez wysyłania ich treści. Na iOS funkcja „Filtruj nieznanych nadawców" izoluje w osobnej zakładce wiadomości od osób spoza książki adresowej.
- Aktualizuj system. Zabezpieczenia przed smishingiem docierają wraz z aktualizacjami. Telefon zablokowany na starej wersji ich nie dostanie.
- Zablokuj kartę SIM. Aktywny kod PIN karty SIM zapobiega temu, by ukradziony telefon stał się odbiornikiem Twoich SMS-ów weryfikacyjnych. W przypadku wrażliwych linii zapasowa karta microSD albo zwykły papierowy notesik z hasłami przechowywany poza torbą pozwala zachować zapis dostępów bez trzymania wszystkiego na urządzeniu.
Po stronie kont
- Wybieraj uwierzytelnianie przez aplikację, a nie przez SMS, wszędzie tam, gdzie instytucja na to pozwala. Fizyczny klucz bezpieczeństwa FIDO2 do najbardziej krytycznych kont — główna skrzynka pocztowa, menedżer haseł — sprawia, że przechwycenie kodu staje się bezużyteczne, bo nie ma już żadnego kodu do przechwycenia.
- Scentralizuj swoje hasła. Uznany menedżer haseł odmówi wpisania Twoich danych logowania w domenie, która nie jest zgodna: to bariera, która działa nawet wtedy, gdy Twoja czujność zawodzi, i jedno z niewielu automatycznych zabezpieczeń przed phishingiem.
- Ustaw niskie limity przelewów i płatności online, z możliwością doraźnej zmiany w aplikacji. Limit 500 € zamienia katastrofę w incydent.
Po stronie rodziny
Grupy najczęściej atakowane kampaniami podszywającymi się pod zakład emerytalny czy Assurance Maladie to często osoby najstarsze. Przejrzenie ustawień razem z bliską osobą jest warte więcej niż długie wykłady. W przypadku seniorów korzystających z telefonu z dużymi klawiszami, z których wiele nie ma żadnego filtrowania, zasada oddzielnego kanału — odłożyć słuchawkę i samemu zadzwonić — powinna być zapisana na kartce przyklejonej obok aparatu, razem z prawdziwym numerem banku. Niektóre francuskie praktyczne poradniki o zapobieganiu oszustwom świetnie wykonują tę pracę edukacyjną i łatwo czyta się je we dwoje.
Co robić, gdy dostaniesz podrobiony SMS
Natychmiastowe kroki
- Nie klikaj, nie odpowiadaj. Odpowiedź, nawet „STOP", potwierdza w oszukańczej kampanii, że linię czyta człowiek (nie należy tego mylić z legalnym „STOP" przy uregulowanym marketingu handlowym).
- Przekaż wiadomość pod numer 33700, krajowy system zgłaszania niechcianych SMS-ów prowadzony przez stowarzyszenie Signal Spam i operatorów. SMS zwrotny poprosi Cię o numer nadawcy: przekaż go.
- Zgłoś stronę phishingową na platformie Phishing Initiative lub przez stronę cybermalveillance.gouv.fr, która kieruje też do odpowiedniej pomocy.
- Powiadom instytucję, pod którą się podszyto. Większość banków i urzędów ma dedykowany adres do zgłaszania prób podszywania się. To właśnie takie zgłoszenie pozwala wycofać oszukańczy Sender ID.
Jeśli kliknąłeś lub coś wpisałeś
Kolejność ma znaczenie.
- Natychmiast zadzwoń do banku pod numer widniejący na odwrocie karty i zablokuj ją. Serwis blokowania jest dostępny 24 h na dobę.
- Zmień dane hasło, w miarę możliwości z innego urządzenia, i sprawdź, czy do Twojego konta nie dodano nowego numeru telefonu ani adresu do odzyskiwania.
- Złóż zawiadomienie w komisariacie lub w jednostce żandarmerii: to niezbędny dokument do zakwestionowania operacji.
- Zakwestionuj obciążenia na piśmie. Francuski kodeks monetarno-finansowy (artykuły L.133-18 i następne) przewiduje zwrot nieautoryzowanych operacji, poza przypadkami rażącego zaniedbania z Twojej strony — pojęcia ocenianego indywidualnie, wobec którego najnowsze orzecznictwo Sądu Kasacyjnego okazało się wrażliwe na sytuacje, w których oszust przekonująco przybierał pozory banku. Podszycie się pod nazwę nadawcy to argument, który warto podnieść w reklamacji.
- Zachowaj dowody. Zrzuty ekranu SMS-a, znaczniki czasu, numer nadawcy, wyciągi. Dobrze przygotowana dokumentacja waży więcej niż relacja ustna.
Co warto zapamiętać
Spoofing nadawcy przesuwa problem: nie chodzi już o wyłapanie źle napisanej wiadomości z dziwnego numeru, ale o odrzucenie założenia, że wiadomość — choćby jak najlepiej przygotowana — sama stanowi dowód swojej legalności.
- Wyświetlana nazwa nadawcy firmowego SMS-a jest deklaratywna, nie certyfikowana.
- Grupowanie rozmów w Twoim telefonie nie ma żadnej wartości uwierzytelniającej.
- Francuski mechanizm uwierzytelniania numerów filtruje wiele, ale nie obejmuje wszystkich kanałów.
- Jedyną wiarygodną obroną jest oddzielny kanał: zamknąć wiadomość, samodzielnie otworzyć aplikację albo zadzwonić pod numer z odwrotu karty.
- Niskie limity, uwierzytelnianie przez aplikację lub klucz fizyczny oraz menedżer haseł ograniczają szkody, gdy uwaga zawodzi — a zdarza się to każdemu.
Dobry odruch da się zapisać w jednym zdaniu: wiadomość może wyglądać jak Twój bank, ale nie może wyglądać jak Twoja aplikacja. To tam, i nigdzie indziej, weryfikuje się alert.