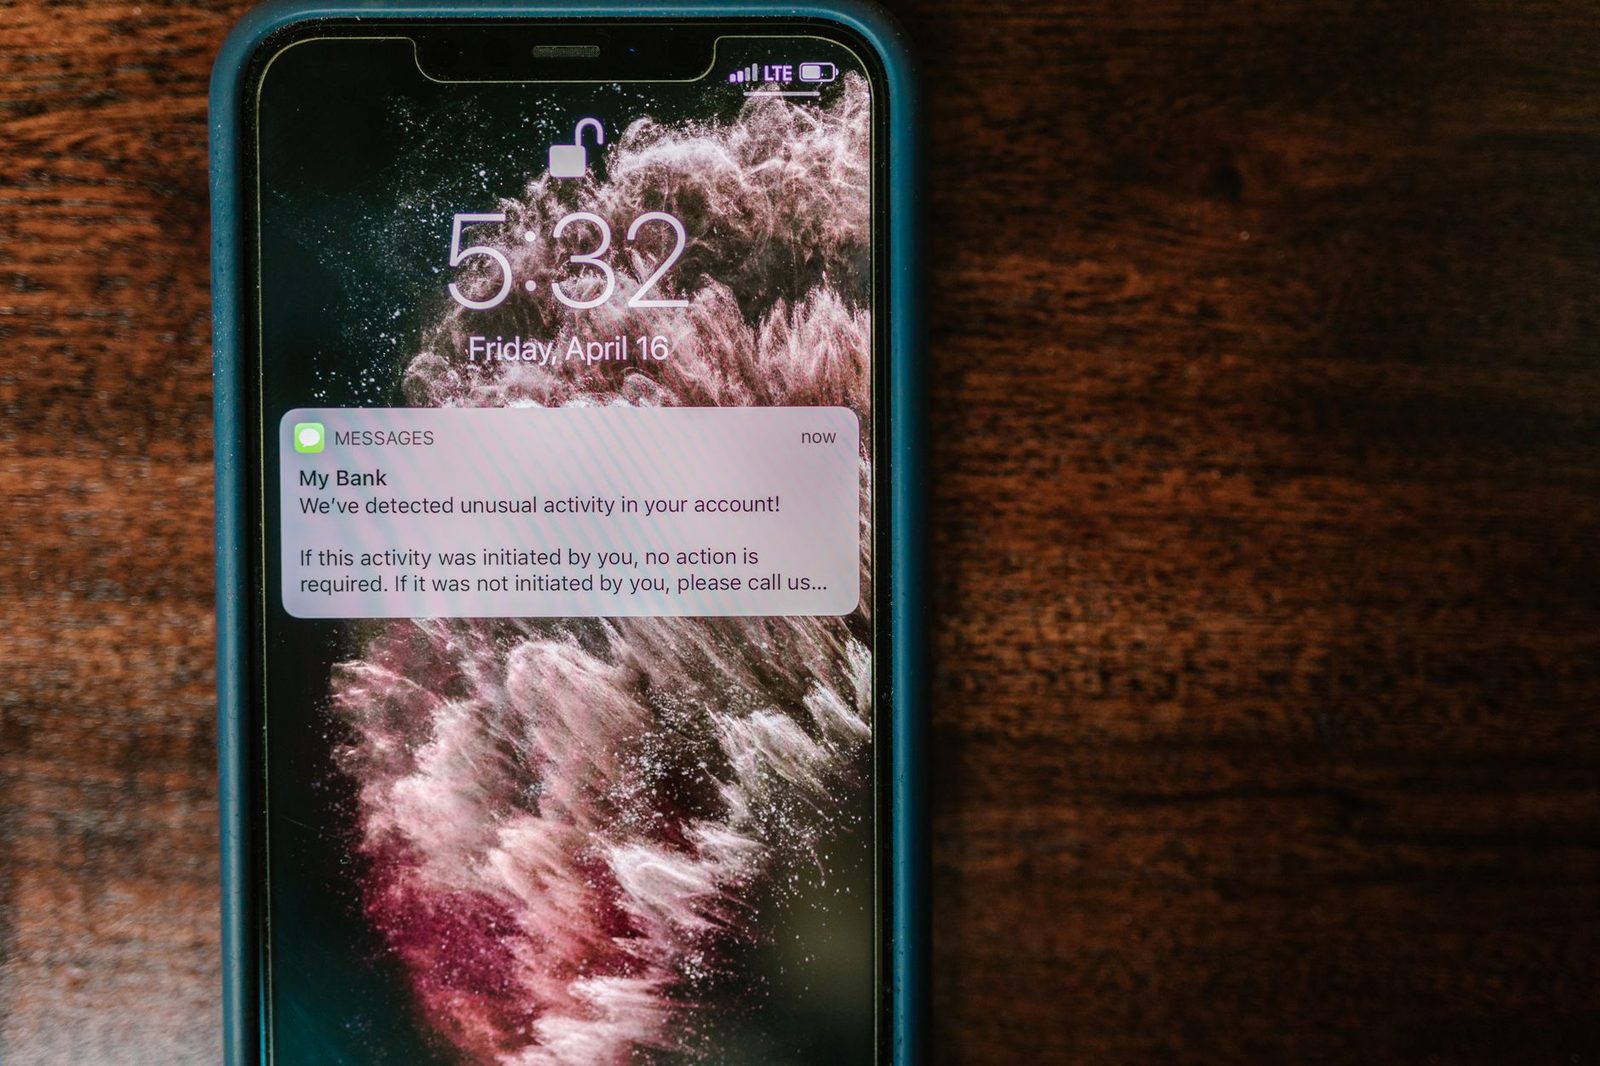
«ظهرت الرسالة داخل محادثة بنكي. تحت الرسالة التي أكّدت لي تحويلي المالي في الأسبوع السابق بالضبط. نفس اسم المُرسِل، نفس السلسلة، نفس كل شيء. قلت في نفسي: إذا كانت مصنّفة هناك، فهي منهم. ضغطت على الرابط، وأدخلت بياناتي لـ"رفع التعليق" عن الحساب. بعد أربعين دقيقة، كانت ثلاث عمليات تحويل تخرج من حسابي.»
هذه التفصيلة — الرسالة المزيفة التي تتسلّل إلى سلسلة المحادثة الحقيقية — هي ما يجعل هذا النوع من النصب بالغ الخطورة. فالنصيحة الأكثر شيوعًا، «تحقّق من المُرسِل»، تصبح عديمة الجدوى: لأن المُرسِل المعروض هو مُرسِل بنكك فعلًا. ولأن هواتفنا تجمع الرسائل النصية تلقائيًا حسب اسم المُرسِل، فإن الرسالة الاحتيالية ترث مصداقية كل الرسائل الشرعية التي تسبقها.
وللتقنية اسم: انتحال هوية المُرسِل، أو spoofing. وقد وُثِّقت على نطاق واسع في فرنسا خلال موجات الرسائل النصية المزيفة المنسوبة إلى جهات مثل Agirc-Arrco أو Assurance Maladie أو الشبكات البنكية الكبرى. وهذا ليس اختراقًا للجهة المعنية، ولا تسريبًا من هاتفك: إنه ضعف هيكلي في طريقة نقل اسم مُرسِل الرسائل النصية المهنية عبر الشبكات.
لماذا لا يُعدّ اسم المُرسِل دليلًا
«OADC»: حقل نصي، لا هوية موثّقة
عندما تُرسل إليك شركة رسالة نصية مهنية، فهي لا ترسلها من هاتف. بل تمرّ عبر منصة إرسال جماعي تُدخل الرسالة إلى الشبكة مع حقل مُرسِل مخصّص. وفي المصطلحات التقنية للاتصالات، يُسمّى ذلك OADC (Originating Address) أو Sender ID الأبجدي الرقمي.
هذا الحقل يقبل نصًا: «MaBanque»، «AMELI»، «CHRONOPOST». وتاريخيًا، لم تكن هناك أي رقابة تقنية تُلزم بأن يتوافق هذا النص مع الجهة الفعلية التي تدفع تكلفة الإرسال. وسيط غير أمين، موزّع من الدرجة الرابعة في سلسلة إعادة البيع، منصة مستضافة خارج أوروبا: في كل حلقة من الحلقات، كانت إمكانية كتابة أي اسم في هذا الحقل قائمة.
والنتيجة تبدو منافية للبديهة من منظور المستخدم:
| ما تعتقد أنك تتحقق منه | ما تتحقق منه فعليًا |
|---|---|
| هوية الجهة المُرسِلة | سلسلة أحرف تصريحية |
| قناة رسمية مؤمَّنة | حقل يملؤه المُرسِل بحرّية |
| أن البنك هو من يخاطبك | أن شخصًا ما كتب اسم البنك |
والتجميع التلقائي يُكمل بقية المهمة
يُصنّف كل من Android وiOS الرسائل حسب المُرسِل. فإذا حملت رسالتان نفس Sender ID، ظهرتا في المحادثة ذاتها — إذ لا تملك الهاتف أي وسيلة للتمييز بين المصدر الحقيقي والمزيف. وبالتالي تجد رسالة نصية مزيفة مُنتحِلة بإحكام نفسها محفوظة إلى جانب الرسائل الحقيقية، مع كامل السجل أعلاها.
هذا خطأ في تصميم الراحة، لا في تصميم الأمان. وهو بالضبط الرافعة النفسية التي يستغلّها المحتال: فهو لا يحتاج إلى إقناعك، لأن السياق يقوم بذلك عنه.
ما وضعته فرنسا موضع التنفيذ منذ 2025
آلية التحقق من أصالة الأرقام
القانون المعروف بقانون Naegelen الصادر في 24 يوليو 2020، الذي يهدف إلى تنظيم التسويق الهاتفي ومكافحة المكالمات الاحتيالية، أفرز نظامًا للتحقق من الأصالة تُديره Arcep: على المشغّلين من الآن فصاعدًا قطع المكالمات والرسائل التي لا يمكن التحقق من أصالة رقم مُرسِلها، لا سيما عندما تأتي من الخارج مع عرض رقم فرنسي. وقد دخلت هذه الآلية (MAN) حيّز التطبيق على مراحل بدءًا من أكتوبر 2024 بالنسبة للمكالمات، ثم وُسّعت لتشمل الاستخدامات المرتبطة بالرسائل النصية.
والآثار ملموسة: جزء كبير من الحملات الاحتيالية المُرسَلة من الخارج برقم فرنسي منتحَل يُفلتَر اليوم قبل أن يصل إلى شاشتك.
لماذا تتواصل الرسائل المزيفة رغم ذلك
ثلاثة أسباب تفسّر عدم حلّ المشكلة.
- الأسماء الأبجدية الرقمية أصعب في التوثيق من الرقم. فـ Sender ID غير مرتبط بخط هاتفي؛ وشرعيته تستند إلى تصريحات تعاقدية بين المُعلِن والوسيط والمشغّل. سجلات Sender ID المحمية تتقدّم، لكن التغطية ليست كاملة.
- المحتالون يتحايلون بتغيير القناة. فبدلًا من انتحال «MaBanque»، يرسلون من رقم جوّال عادي (06، 07) رسالة تقول إنها من البنك. فلا تُصنَّف الرسالة حينها في السلسلة الصحيحة — لكنها تمرّ عبر الفلاتر.
- الهوائيات القرصنية موجودة. أجهزة من نوع IMSI-catcher أو «SMS blaster» تتيح ضخّ رسائل محليًا دون المرور بشبكة المشغّل، أي دون أي رقابة على الأصالة. وقد أبلغت عدة دول أوروبية عن ضبط هذا النوع من المعدّات مُنقولًا في سيارة أو حقيبة ظهر.
طريقة التحقق الوحيدة التي تصمد أمام الانتحال
إذا كان اسم المُرسِل غير موثوق، فماذا يبقى؟ قاعدة واحدة بسيطة، ولا غيرها: لا تتحقق أبدًا من معلومة عبر الرسالة التي أعطتك إياها.
قاعدة القناة المنفصلة
رسالة نصية تُبلغك بخصم مشبوه، أو تعليق حساب، أو استرداد قيد الانتظار؟ أغلق الرسالة. وافتح بنفسك:
- التطبيق الرسمي للجهة، المُثبَّت من المتجر؛
- أو الموقع الرسمي، بكتابة العنوان يدويًا؛
- أو رقم الهاتف المذكور على ظهر بطاقتك البنكية أو في خطاب ورقي تلقّيته سابقًا.
إذا كان التنبيه حقيقيًا، فسيظهر في مساحتك الشخصية لدى الجهة. فلا توجد جهة فرنسية جدّية تعتمد على رابط في رسالة نصية للوصول إليك في موضوع خطير: بنكك، وAssurance Maladie (Ameli)، وDGFiP، كلها تؤكّد أنها لا تطلب أبدًا بيانات دخول، أو تفاصيل بنكية كاملة، أو رمز تحقّق عبر رسالة.
المؤشرات التي تبقى صالحة
حتى مع انتحال الهوية، تبقى في الرسالة النصية الاحتيالية آثار تفضحها.
- الرابط. مرِّر عليه دون الضغط (الضغط الطويل على iOS/Android يعرض العنوان الكامل). نطاق يشبه الأصل دون أن يكون مطابقًا — شرطات زائدة، لاحقة غير متوقعة، نطاق فرعي يقلّد العلامة — يكفي لاستبعاده.
- إلزامك بمهلة. «خلال 24 ساعة»، «قبل هذا المساء»، «سيُغلق ملفك»: الاستعجال المصطنع هو بصمة التلاعب.
- طلب إجراء غير مألوف. دفع بضعة سنتيمات «للتحقق»، إدخال رمز وصلك بوسيلة أخرى، تثبيت تطبيق «مساعدة»: ثلاث علامات على عملية نصب.
- صياغة عامة. «عميلنا العزيز»، غياب اسمك، أو على العكس اسم صحيح لكن دون أي عنصر لا يمكن أن تعرفه إلا الجهة المعنية.
مبدأ مفيد يستحق التذكّر: كلما دفعتك رسالة إلى التصرف بسرعة، قلّ استحقاقها لأن تُصدَّق بسرعة.
تقليص مساحة الهجوم، بشكل عملي
لا يمكننا منع محتال من كتابة اسم بنكك. لكن يمكننا الحدّ من عدد الرسائل التي تصل إليك ومن حجم الضرر الناتج عن خطأ واحد.
على صعيد الهاتف
- فعّل الفلترة المدمجة. على Android، عُزّزت حماية Google Messages من عمليات النصب عبر الرسائل في فرنسا عام 2026: فهي تستند إلى تحليل محلي لأنماط النص وتُنبّه إلى الرسائل المشبوهة دون إرسال محتواها. وعلى iOS، تعزل خاصية «فلترة المُرسِلين غير المعروفين» الرسائل القادمة من خارج دفتر العناوين في علامة تبويب منفصلة.
- حدّث النظام. فالحمايات ضد التصيّد بالرسائل النصية تأتي عبر التحديثات. وهاتف متوقف على إصدار قديم لا يستفيد منها.
- اقفل بطاقة SIM. رمز PIN مُفعَّل لبطاقة SIM يمنع أن يتحوّل هاتف مسروق إلى مُستقبل لرسائل التحقق الخاصة بك. وبالنسبة للخطوط الحسّاسة، تتيح بطاقة microSD للنسخ الاحتياطي أو مجرّد دفتر ورقي لكلمات المرور يُحفَظ خارج الحقيبة الاحتفاظ بأثر لبيانات دخولك دون تخزين كل شيء على الجهاز.
على صعيد الحسابات
- فضّل التحقق عبر تطبيق بدلًا من الرسائل النصية حين تسمح الجهة بذلك. ومفتاح أمان مادي FIDO2 لحساباتك الأكثر حساسية — بريدك الإلكتروني الرئيسي، مدير كلمات المرور — يُبطل أي محاولة لاعتراض رمز، لأنه لم يبقَ ثمّة رمز يُعترض.
- اجمع كلمات مرورك في مكان واحد. مدير كلمات مرور موثوق يرفض تعبئة بياناتك على نطاق غير مطابق: إنه حاجز يعمل حتى عندما تخون يقظتك، وهو من الضمانات التلقائية النادرة ضد التصيّد.
- ضع حدودًا سفلية منخفضة للتحويلات والمدفوعات عبر الإنترنت، قابلة للتعديل ظرفيًا من التطبيق. سقف بـ 500 يورو يحوّل الكارثة إلى حادث عارض.
على صعيد الأسرة
الفئات الأكثر استهدافًا بالحملات التي تنتحل صندوق تقاعد أو Assurance Maladie هي غالبًا الأكبر سنًّا. ومراجعة الإعدادات مع شخص قريب أفضل من خطاب طويل. أما كبار السن المزوّدون بـهاتف بأزرار كبيرة، والذين لا يتوفّر لكثير منهم أي نظام فلترة، فيجب كتابة قاعدة القناة المنفصلة لهم — إغلاق الخط والاتصال بنفسك — على ورقة ملصقة قرب الهاتف، مع الرقم الحقيقي للبنك. وبعض الأدلة العملية للوقاية من عمليات النصب بالفرنسية تؤدي هذا الدور التوعوي ببراعة ويمكن قراءتها بسهولة في جلسة مشتركة.
ما العمل إذا وصلتك رسالة نصية منتحِلة
الخطوات الفورية
- لا تضغط على الرابط، ولا تردّ. فأي ردّ، حتى «STOP»، يؤكّد في حملة احتيالية أن إنسانًا يقرأ على هذا الخط (ولا ينبغي الخلط بينه وبين كلمة STOP الشرعية في حملات التسويق التجاري المنظَّمة).
- أعِد توجيه الرسالة إلى 33700، النظام الوطني للإبلاغ عن الرسائل النصية غير المرغوبة الذي تديره جمعية Signal Spam والمشغّلون. وستصلك رسالة ردّ تطلب منك رقم المُرسِل: أرسله.
- أبلِغ عن موقع التصيّد على منصة Phishing Initiative أو عبر موقع cybermalveillance.gouv.fr، الذي يوجّهك أيضًا إلى جهة المساعدة المناسبة.
- أبلِغ الجهة المنتحَلة. فمعظم البنوك والإدارات لديها عنوان مخصّص لمحاولات الانتحال. وهذا الإبلاغ هو ما يسمح بسحب Sender ID الاحتيالي.
إذا ضغطت على الرابط، أو أدخلت شيئًا
الترتيب مهم.
- اتصل فورًا ببنكك على الرقم المذكور على ظهر بطاقتك واطلب إيقافها. خدمة الحجب متاحة 24 ساعة في اليوم.
- غيّر كلمة المرور المعنية، من جهاز آخر إن أمكن، وتحقّق من أنه لم يُضَف إلى حسابك أي رقم هاتف أو عنوان استرداد.
- تقدّم بشكوى في مركز الشرطة أو الدرك: فهي مستند لا غنى عنه للاعتراض على العمليات.
- اعترض على الخصومات كتابيًا. فالقانون النقدي والمالي (المواد L.133-18 وما بعدها) ينصّ على استرداد العمليات غير المصرّح بها، إلا في حالة إهمال جسيم من جانبك — وهو مفهوم يُقدَّر حالة بحالة، وقد أظهر الاجتهاد القضائي الحديث لمحكمة النقض انتباهًا للحالات التي قدّم فيها المحتال مظاهر مقنعة للبنك. وانتحال اسم المُرسِل عنصر يجدر الاستناد إليه في مطالبتك.
- احتفظ بالأدلة. لقطات شاشة للرسالة، الطابع الزمني، رقم المُرسِل، كشوف الحساب. ملف مرتّب أثقل وزنًا من رواية شفهية.
ما يجدر تذكّره
انتحال هوية المُرسِل يُزحزح المشكلة: فالأمر لم يعد يتعلّق باكتشاف رسالة ركيكة الصياغة قادمة من رقم غريب، بل برفض أن تكون رسالةٌ — مهما كان شكلها متقنًا — دليلًا على شرعيتها بنفسها.
- الاسم المعروض لمُرسِل رسالة نصية مهنية تصريحي، وليس موثّقًا.
- تجميع المحادثات على هاتفك لا قيمة توثيقية له إطلاقًا.
- الآلية الفرنسية للتحقق من أصالة الأرقام تفلتر الكثير، لكنها لا تشمل جميع القنوات.
- الدفاع الموثوق الوحيد هو القناة المنفصلة: إغلاق الرسالة، وفتح التطبيق بنفسك أو الاتصال بالرقم المذكور على ظهر البطاقة.
- الحدود المنخفضة، والتحقق عبر تطبيق أو مفتاح مادي، ومدير كلمات المرور، كلها تحدّ من الأضرار عندما تتراجع الانتباه — وهو ما يحدث للجميع.
ويمكن تلخيص ردّ الفعل الصحيح في جملة واحدة: قد تشبه رسالةٌ بنكك، لكنها لا تستطيع أن تشبه تطبيقك. فهناك، ولا في أي مكان آخر، يُتحقَّق من صحة أي تنبيه.