«El SMS se metió en la conversación de mi banco. Justo debajo del mensaje que me había confirmado mi transferencia de la semana anterior. Mismo nombre de remitente, mismo hilo, todo igual. Pensé: si está archivado ahí, viene de ellos. Hice clic en el enlace e introduje mis credenciales para "levantar la suspensión". Cuarenta minutos después, salían tres transferencias de mi cuenta.»
Ese detalle —el mensaje falso que se cuela en el hilo de conversación auténtico— es lo que hace tan temible este tipo de estafa. El consejo más repetido, «comprueba el remitente», deja de servir: el remitente que aparece es el de tu banco. Y como nuestros teléfonos agrupan automáticamente los SMS por nombre de remitente, el mensaje fraudulento hereda la credibilidad de todos los mensajes legítimos que lo preceden.
La técnica tiene un nombre: la suplantación de remitente, o spoofing. Ha quedado ampliamente documentada en Francia durante las oleadas de falsos SMS atribuidos a organismos como Agirc-Arrco, la Assurance Maladie o las grandes redes bancarias. No se trata de un pirateo del organismo afectado, ni de una filtración de tu teléfono: es una debilidad estructural de la forma en que el nombre de un remitente de SMS profesional viaja por las redes.
Por qué un nombre de remitente no es una prueba
El «OADC»: un campo de texto, no una identidad verificada
Cuando una empresa te envía un SMS profesional, no lo manda desde un teléfono. Recurre a una plataforma de envío masivo que inyecta el mensaje en la red con un campo de remitente personalizado. En la jerga de las telecomunicaciones se habla de OADC (Originating Address) o de Sender ID alfanumérico.
Ese campo admite texto: «MiBanco», «AMELI», «CHRONOPOST». Históricamente, ningún control técnico exigía que ese texto correspondiera a la entidad real que pagaba el envío. Un agregador poco escrupuloso, un revendedor en cascada de cuarto nivel, una plataforma alojada fuera de Europa: en cada eslabón existía la posibilidad de escribir cualquier nombre en ese campo.
El resultado es contraintuitivo para el usuario:
| Lo que crees verificar | Lo que verificas realmente |
|---|---|
| La identidad del emisor | Una cadena de caracteres declarativa |
| Un canal oficial seguro | Un campo rellenado libremente por quien envía |
| Que el banco te está hablando | Que alguien ha escrito el nombre del banco |
La agrupación automática hace el resto del trabajo
Tanto Android como iOS clasifican los mensajes por remitente. Si dos mensajes llevan el mismo Sender ID, aparecen en la misma conversación: el teléfono no tiene forma alguna de distinguir el origen real. Un SMS falso bien suplantado acaba, por tanto, archivado junto a los auténticos, con todo el historial encima.
Es un error de diseño pensado para la comodidad, no para la seguridad. Y es exactamente la palanca psicológica que explota el estafador: no necesita convencerte, el contexto lo hace por él.
Lo que Francia ha puesto en marcha desde 2025
El mecanismo de autenticación de los números
La llamada ley Naegelen del 24 de julio de 2020, destinada a regular la venta telefónica y combatir las llamadas fraudulentas, dio lugar a un dispositivo de autenticación supervisado por la Arcep: los operadores deben ahora cortar las llamadas y los mensajes cuyo número emisor no pueda autenticarse, en especial cuando provienen del extranjero pero muestran un número francés. Este mecanismo (MAN) entró en vigor por fases a partir de octubre de 2024 para las llamadas y después se amplió a los usos vinculados a los SMS.
Los efectos son reales: una parte importante de las campañas fraudulentas emitidas desde el extranjero con un número francés suplantado se filtra hoy antes de llegar a tu pantalla.
Por qué los falsos SMS siguen llegando
Tres razones explican que el problema no esté resuelto.
- Los nombres alfanuméricos son más difíciles de autenticar que un número. Un Sender ID no está vinculado a una línea telefónica; su legitimidad se apoya en declaraciones contractuales entre el anunciante, el agregador y el operador. Los registros de Sender ID protegidos avanzan, pero la cobertura no es total.
- Los estafadores lo esquivan cambiando de canal. En lugar de suplantar «MiBanco», envían desde un número móvil corriente (06, 07) un mensaje que dice venir del banco. El SMS no se archiva entonces en el hilo correcto, pero sí supera los filtros.
- Las antenas piratas existen. Equipos de tipo IMSI-catcher o «SMS blaster» permiten inyectar mensajes localmente sin pasar por la red del operador y, por tanto, sin ningún control de autenticación. Varios países europeos han comunicado incautaciones de este tipo de material transportado en vehículo o en mochila.
La única verificación que resiste al spoofing
Si el nombre del remitente no es fiable, ¿qué queda? Una regla sencilla, y solo una: nunca verifiques una información dentro del mensaje que te la da.
La regla del canal separado
¿Un SMS te anuncia un cargo sospechoso, una suspensión de cuenta, un reembolso pendiente? Cierra el mensaje. Abre tú mismo:
- la aplicación oficial del organismo, instalada desde la tienda de apps;
- o la web oficial, escribiendo la dirección a mano;
- o el número de teléfono que figura en el reverso de tu tarjeta bancaria o en una carta en papel recibida anteriormente.
Si la alerta es real, aparecerá en tu área de cliente. Ningún organismo francés serio depende de un enlace por SMS para contactarte sobre un asunto grave: tu banco, la Assurance Maladie (Ameli) y la DGFiP recuerdan todos que nunca piden credenciales, datos bancarios completos ni códigos de validación por mensaje.
Las señales que siguen siendo válidas
Aunque esté suplantado, un SMS fraudulento deja rastros.
- El enlace. Pásale por encima sin hacer clic (una pulsación larga en iOS/Android muestra la URL completa). Un dominio que se parece sin ser exacto —guiones de más, sufijo inesperado, subdominio que imita la marca— es motivo de descarte.
- La imposición de un plazo. «En 24 h», «antes de esta noche», «su expediente será cerrado»: la urgencia artificial es la firma de la manipulación.
- La petición de una acción inusual. Un pago de unos céntimos «para validar», la introducción de un código recibido por otra vía, la instalación de una aplicación de «asistencia»: tres marcadores de estafa.
- La formulación genérica. «Estimado cliente», ausencia de tu nombre o, al contrario, un nombre correcto pero ningún dato que solo el organismo pudiera conocer.
Un principio útil para recordar: cuanto más te empuja un mensaje a actuar rápido, menos merece que lo creas rápido.
Reducir la superficie de ataque, en concreto
No se puede impedir que un estafador escriba el nombre de tu banco. Sí se puede, en cambio, limitar el número de mensajes que te llegan y el alcance de un error.
En el teléfono
- Activa el filtrado integrado. En Android, la protección contra estafas por mensaje de Google Messages se reforzó en Francia en 2026: se basa en un análisis local de los patrones de texto y señala los mensajes sospechosos sin enviar su contenido. En iOS, «Filtrar remitentes desconocidos» aísla en una pestaña aparte los mensajes de fuera de tu agenda.
- Actualiza el sistema. Las protecciones antismishing llegan mediante actualizaciones. Un teléfono atascado en una versión antigua no se beneficia de ellas.
- Bloquea la tarjeta SIM. Un código PIN de SIM activo evita que un teléfono robado se convierta en receptor de tus SMS de validación. Para las líneas sensibles, una tarjeta microSD de copia de seguridad o una simple libreta de contraseñas en papel guardada fuera del bolso permite conservar un registro de tus accesos sin almacenarlo todo en el dispositivo.
En las cuentas
- Prioriza la autenticación por aplicación en lugar de por SMS cuando el organismo lo permita. Una llave de seguridad física FIDO2 para tus cuentas más críticas —correo principal, gestor de contraseñas— deja sin efecto cualquier captura de código, puesto que ya no hay ningún código que capturar.
- Centraliza tus contraseñas. Un gestor de contraseñas reconocido se niega a rellenar tus credenciales en un dominio que no coincide: es una barrera que funciona incluso cuando tu vigilancia flaquea, y uno de los pocos cortafuegos automáticos contra el phishing.
- Fija límites bajos en las transferencias y pagos en línea, ajustables puntualmente desde la aplicación. Un límite de 500 € convierte una catástrofe en un incidente.
En familia
El público más atacado por las campañas que suplantan a un fondo de pensiones o a la Assurance Maladie suele ser el de mayor edad. Repasar los ajustes junto a un familiar vale más que un largo discurso. Para las personas mayores equipadas con un teléfono de teclas grandes, muchos de los cuales no cuentan con ningún filtrado, la regla del canal separado —colgar y llamar uno mismo— debe estar escrita en un papel pegado cerca del aparato, junto con el número real del banco. Algunas guías prácticas de prevención de estafas en francés hacen muy bien esa labor pedagógica y se leen fácilmente entre dos personas.
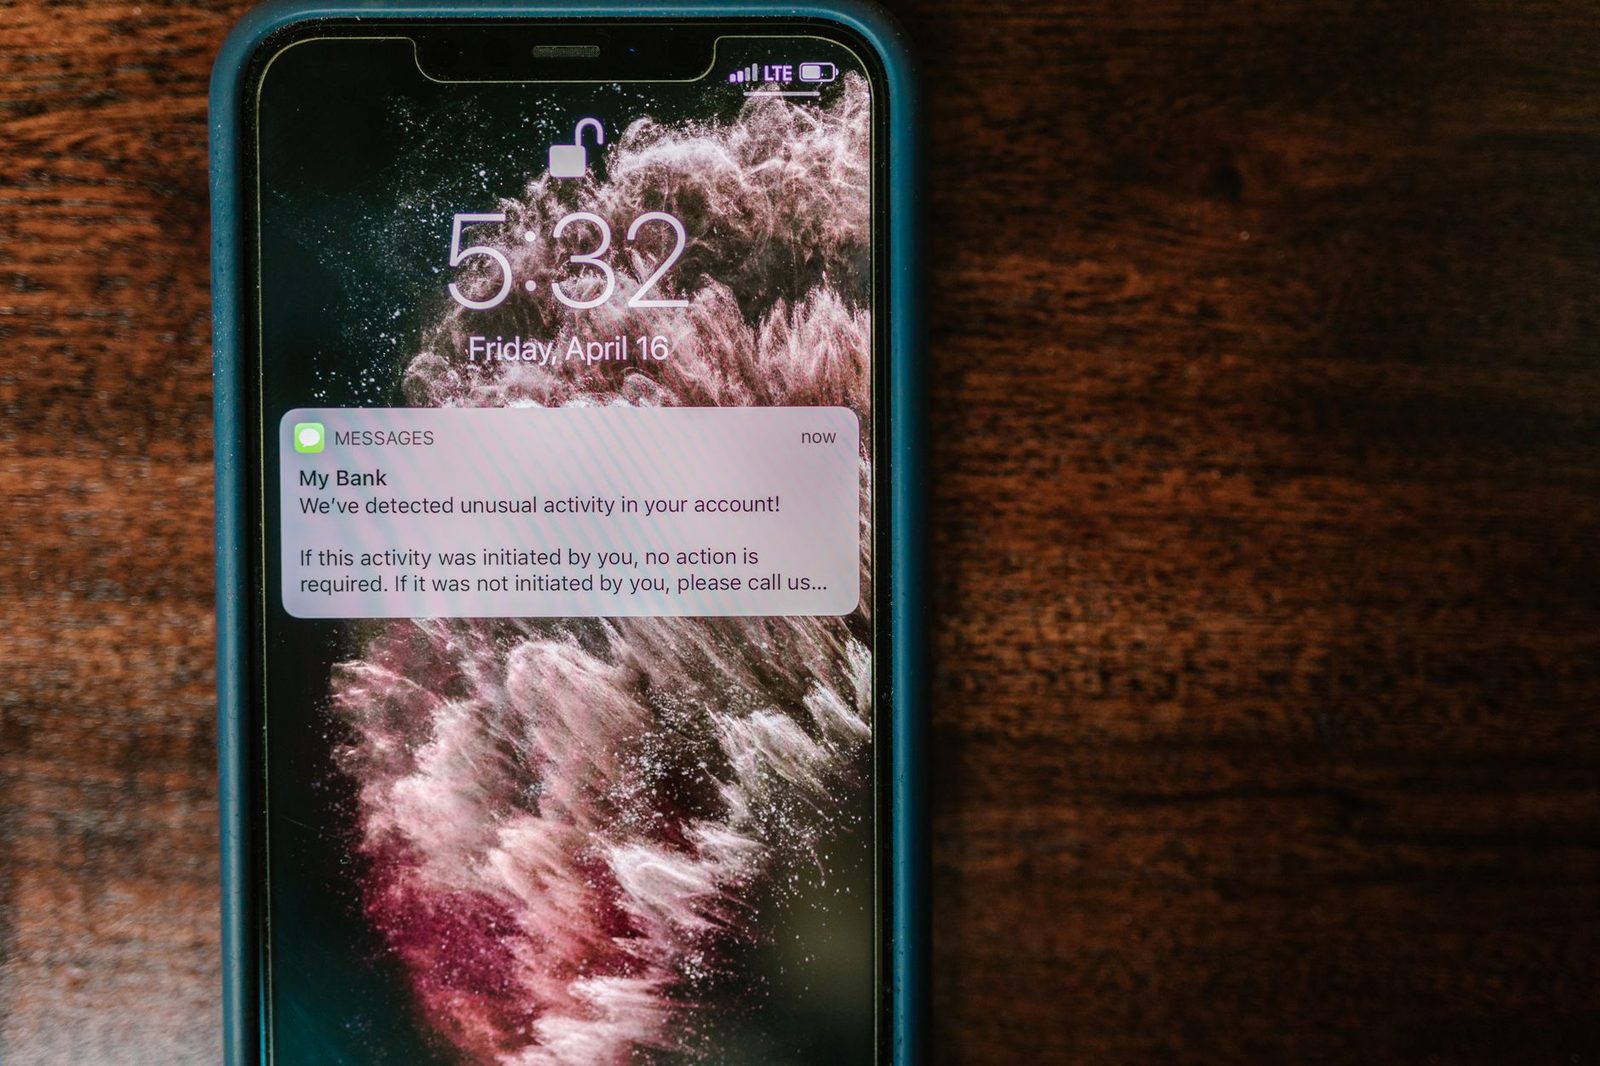
Qué hacer si recibes un SMS suplantado
Los gestos inmediatos
- No hagas clic, no respondas. Una respuesta, incluso «STOP», confirma que un humano lee esa línea en una campaña fraudulenta (no hay que confundirlo con el STOP legítimo de una prospección comercial regulada).
- Reenvía el mensaje al 33700, el dispositivo nacional de denuncia de SMS no deseados gestionado por la asociación Signal Spam y los operadores. Un SMS de respuesta te pedirá el número emisor: envíalo.
- Denuncia el sitio de phishing en la plataforma Phishing Initiative o a través de la web cybermalveillance.gouv.fr, que también orienta hacia la asistencia adecuada.
- Avisa al organismo suplantado. La mayoría de los bancos y administraciones disponen de una dirección dedicada a los intentos de suplantación. Es esa denuncia la que permite retirar el Sender ID fraudulento.
Si has hecho clic o has introducido algo
El orden importa.
- Llama de inmediato a tu banco al número que figura en el reverso de tu tarjeta y bloquéala. El servicio de bloqueo está disponible 24 h al día.
- Cambia la contraseña afectada, desde otro dispositivo si es posible, y comprueba que no se haya añadido ningún número de teléfono ni dirección de recuperación a tu cuenta.
- Presenta denuncia en comisaría o en la gendarmería: es una pieza indispensable para impugnar las operaciones.
- Reclama los cargos por escrito. El código monetario y financiero (artículos L.133-18 y siguientes) prevé el reembolso de las operaciones no autorizadas, salvo negligencia grave por tu parte —una noción que se valora caso por caso y sobre la cual la jurisprudencia reciente de la Cour de cassation se ha mostrado atenta a las situaciones en las que el estafador presentaba las apariencias convincentes del banco. La suplantación del nombre del remitente es un elemento que conviene hacer valer en tu reclamación.
- Conserva las pruebas. Capturas de pantalla del SMS, marca horaria, número emisor, extractos. Un expediente bien armado pesa más que un relato oral.
Lo que hay que recordar
El spoofing de remitente desplaza el problema: ya no se trata de detectar un mensaje mal redactado procedente de un número extraño, sino de negarse a que un mensaje, por bien presentado que esté, sirva él mismo como prueba de su legitimidad.
- El nombre mostrado de un remitente de SMS profesional es declarativo, no está certificado.
- La agrupación de conversaciones en tu teléfono no tiene ningún valor de autenticación.
- El mecanismo francés de autenticación de números filtra mucho, pero no cubre todos los canales.
- La única defensa fiable es el canal separado: cerrar el mensaje, abrir uno mismo la aplicación o llamar al número del reverso de la tarjeta.
- Los límites bajos, la autenticación por aplicación o llave física y un gestor de contraseñas limitan los daños cuando la atención falla, algo que nos pasa a todos.
Un buen reflejo cabe en una frase: un mensaje puede parecerse a tu banco, pero no puede parecerse a tu aplicación. Ahí, y en ningún otro sitio, es donde se comprueba una alerta.