« Le SMS s'est mis dans la conversation de ma banque. Juste en dessous du message qui m'avait confirmé mon virement de la semaine d'avant. Même nom d'expéditeur, même fil, même tout. Je me suis dit : si c'est rangé là, ça vient d'eux. J'ai cliqué sur le lien, j'ai saisi mes identifiants pour "lever la suspension". Quarante minutes après, trois virements partaient de mon compte. »
Ce détail — le faux message qui vient se glisser dans le vrai fil de discussion — est ce qui rend ce type d'escroquerie si redoutable. Le conseil le plus répandu, « vérifiez l'expéditeur », devient inopérant : l'expéditeur affiché est celui de votre banque. Et comme nos téléphones regroupent automatiquement les SMS par nom d'expéditeur, le message frauduleux hérite de la crédibilité de tous les messages légitimes qui le précèdent.
La technique a un nom : l'usurpation d'expéditeur, ou spoofing. Elle a été largement documentée en France lors des vagues de faux SMS attribués à des organismes comme l'Agirc-Arrco, l'Assurance Maladie ou les grands réseaux bancaires. Ce n'est pas un piratage de l'organisme concerné, ni une fuite de votre téléphone : c'est une faiblesse structurelle de la façon dont le nom d'un expéditeur de SMS professionnel est transporté sur les réseaux.
Pourquoi un nom d'expéditeur n'est pas une preuve
L'« OADC » : un champ de texte, pas une identité vérifiée
Quand une entreprise vous envoie un SMS professionnel, elle ne l'envoie pas depuis un téléphone. Elle passe par une plateforme d'envoi en masse, qui injecte le message dans le réseau avec un champ d'expéditeur personnalisé. Dans le jargon télécom, on parle d'OADC (Originating Address) ou de Sender ID alphanumérique.
Ce champ accepte du texte : « MaBanque », « AMELI », « CHRONOPOST ». Historiquement, aucun contrôle technique n'imposait que ce texte corresponde à l'entité réelle qui payait l'envoi. Un agrégateur peu scrupuleux, un revendeur en cascade de quatrième niveau, une plateforme hébergée hors d'Europe : à chaque maillon, la possibilité d'écrire n'importe quel nom dans ce champ existait.
Le résultat est contre-intuitif pour l'utilisateur :
| Ce que vous croyez vérifier | Ce que vous vérifiez réellement |
|---|---|
| L'identité de l'émetteur | Une chaîne de caractères déclarative |
| Un canal officiel sécurisé | Un champ librement rempli par l'envoyeur |
| Le fait que la banque vous parle | Le fait que quelqu'un a écrit le nom de la banque |
Le regroupement automatique fait le reste du travail
Android comme iOS classent les messages par expéditeur. Si deux messages portent le même Sender ID, ils apparaissent dans la même conversation — le téléphone n'a aucun moyen de distinguer l'origine réelle. Un faux SMS correctement usurpé se retrouve donc archivé aux côtés des vrais, avec l'historique complet au-dessus.
C'est une erreur de conception du confort, pas de la sécurité. Et c'est exactement le levier psychologique que l'escroc exploite : il n'a pas besoin de vous convaincre, le contexte le fait pour lui.
Ce que la France a mis en place depuis 2025
Le mécanisme d'authentification des numéros
La loi dite Naegelen du 24 juillet 2020, visant à encadrer le démarchage téléphonique et lutter contre les appels frauduleux, a donné naissance à un dispositif d'authentification piloté par l'Arcep : les opérateurs doivent désormais couper les appels et messages dont le numéro émetteur ne peut pas être authentifié, en particulier quand ils proviennent de l'étranger tout en affichant un numéro français. Ce mécanisme (MAN) est entré en application par paliers à partir d'octobre 2024 pour les appels, puis a été étendu aux usages liés aux SMS.
Les effets sont réels : une part importante des campagnes frauduleuses émises depuis l'étranger avec un numéro français usurpé est aujourd'hui filtrée avant d'arriver sur votre écran.
Pourquoi les faux SMS continuent d'arriver
Trois raisons expliquent que le problème ne soit pas réglé.
- Les noms alphanumériques sont plus difficiles à authentifier qu'un numéro. Un Sender ID n'est pas rattaché à une ligne téléphonique ; sa légitimité repose sur des déclarations contractuelles entre l'annonceur, l'agrégateur et l'opérateur. Les registres de Sender ID protégés progressent, mais la couverture n'est pas totale.
- Les escrocs contournent en changeant de canal. Plutôt que d'usurper « MaBanque », ils envoient depuis un numéro mobile banal (06, 07) un message qui dit venir de la banque. Le SMS ne se range alors pas dans le bon fil — mais il passe les filtres.
- Les antennes pirates existent. Des équipements de type IMSI-catcher ou « SMS blaster » permettent d'injecter localement des messages sans passer par le réseau de l'opérateur, donc sans aucun contrôle d'authentification. Plusieurs pays européens ont signalé des saisies de ce type de matériel transporté en véhicule ou en sac à dos.
La seule vérification qui résiste au spoofing
Si le nom d'expéditeur n'est pas fiable, que reste-t-il ? Une règle simple, et une seule : ne jamais vérifier une information dans le message qui vous la donne.
La règle du canal séparé
Un SMS vous annonce un prélèvement suspect, une suspension de compte, un remboursement en attente ? Fermez le message. Ouvrez vous-même :
- l'application officielle de l'organisme, installée depuis le store ;
- ou le site officiel, en tapant l'adresse à la main ;
- ou le numéro de téléphone figurant au dos de votre carte bancaire ou sur un courrier papier reçu précédemment.
Si l'alerte est réelle, elle apparaîtra dans votre espace client. Aucun organisme français sérieux ne dépend d'un lien SMS pour vous joindre sur un sujet grave : votre banque, l'Assurance Maladie (Ameli) et la DGFiP rappellent toutes qu'elles ne demandent jamais d'identifiants, de coordonnées bancaires complètes ni de code de validation par message.
Les signaux qui restent valables
Même usurpé, un SMS frauduleux garde des traces.
- Le lien. Survolez-le sans cliquer (appui long sur iOS/Android affiche l'URL complète). Un domaine qui ressemble sans être exact — tirets superflus, suffixe inattendu, sous-domaine qui imite la marque — est disqualifiant.
- L'injonction de délai. « Sous 24 h », « avant ce soir », « votre dossier sera clôturé » : l'urgence artificielle est la signature de la manipulation.
- La demande d'action inhabituelle. Un paiement de quelques centimes « pour validation », la saisie d'un code reçu par ailleurs, l'installation d'une application d'« assistance » : trois marqueurs d'escroquerie.
- La formulation générique. « Cher client », absence de votre nom, ou au contraire un nom correct mais aucun élément que seul l'organisme pourrait connaître.
Un principe utile à retenir : plus un message vous pousse à agir vite, moins il mérite d'être cru vite.
Réduire la surface d'attaque, concrètement
On ne peut pas empêcher un escroc d'écrire le nom de votre banque. On peut en revanche limiter le nombre de messages qui vous atteignent et la portée d'une erreur.
Côté téléphone
- Activez le filtrage intégré. Sur Android, la protection contre les arnaques par message de Google Messages a été renforcée en France en 2026 : elle repose sur une analyse locale des schémas de texte et signale les messages suspects sans envoyer leur contenu. Sur iOS, « Filtrer les expéditeurs inconnus » isole les messages hors carnet d'adresses dans un onglet distinct.
- Mettez à jour le système. Les protections anti-smishing arrivent par mises à jour. Un téléphone bloqué sur une version ancienne n'en bénéficie pas.
- Verrouillez la carte SIM. Un code PIN SIM actif évite qu'un téléphone volé ne devienne un récepteur de vos SMS de validation. Pour les lignes sensibles, une carte microSD de sauvegarde ou un simple carnet de mots de passe papier rangé hors du sac permet de garder une trace de vos accès sans tout stocker sur l'appareil.
Côté comptes
- Privilégiez l'authentification par application plutôt que par SMS quand l'organisme le permet. Une clé de sécurité physique FIDO2 pour vos comptes les plus critiques — messagerie principale, gestionnaire de mots de passe — rend inopérante toute capture de code, puisqu'il n'y a plus de code à capturer.
- Centralisez vos mots de passe. Un gestionnaire de mots de passe reconnu refuse de remplir vos identifiants sur un domaine qui ne correspond pas : c'est une barrière qui fonctionne même quand votre vigilance flanche, et c'est l'un des rares garde-fous automatiques contre le phishing.
- Mettez des plafonds bas sur les virements et paiements en ligne, ajustables ponctuellement depuis l'application. Un plafond à 500 € transforme une catastrophe en incident.
Côté famille
Les publics les plus visés par les campagnes usurpant une caisse de retraite ou l'Assurance Maladie sont souvent les plus âgés. Un passage en revue des réglages avec un proche vaut mieux qu'un long discours. Pour les seniors équipés d'un téléphone à grosses touches, dont beaucoup ne disposent d'aucun filtrage, la règle du canal séparé — raccrocher et rappeler soi-même — doit être écrite sur un papier collé près du combiné, avec le vrai numéro de la banque. Certains guides pratiques de prévention des arnaques en français font très bien ce travail de pédagogie et se lisent facilement à deux.
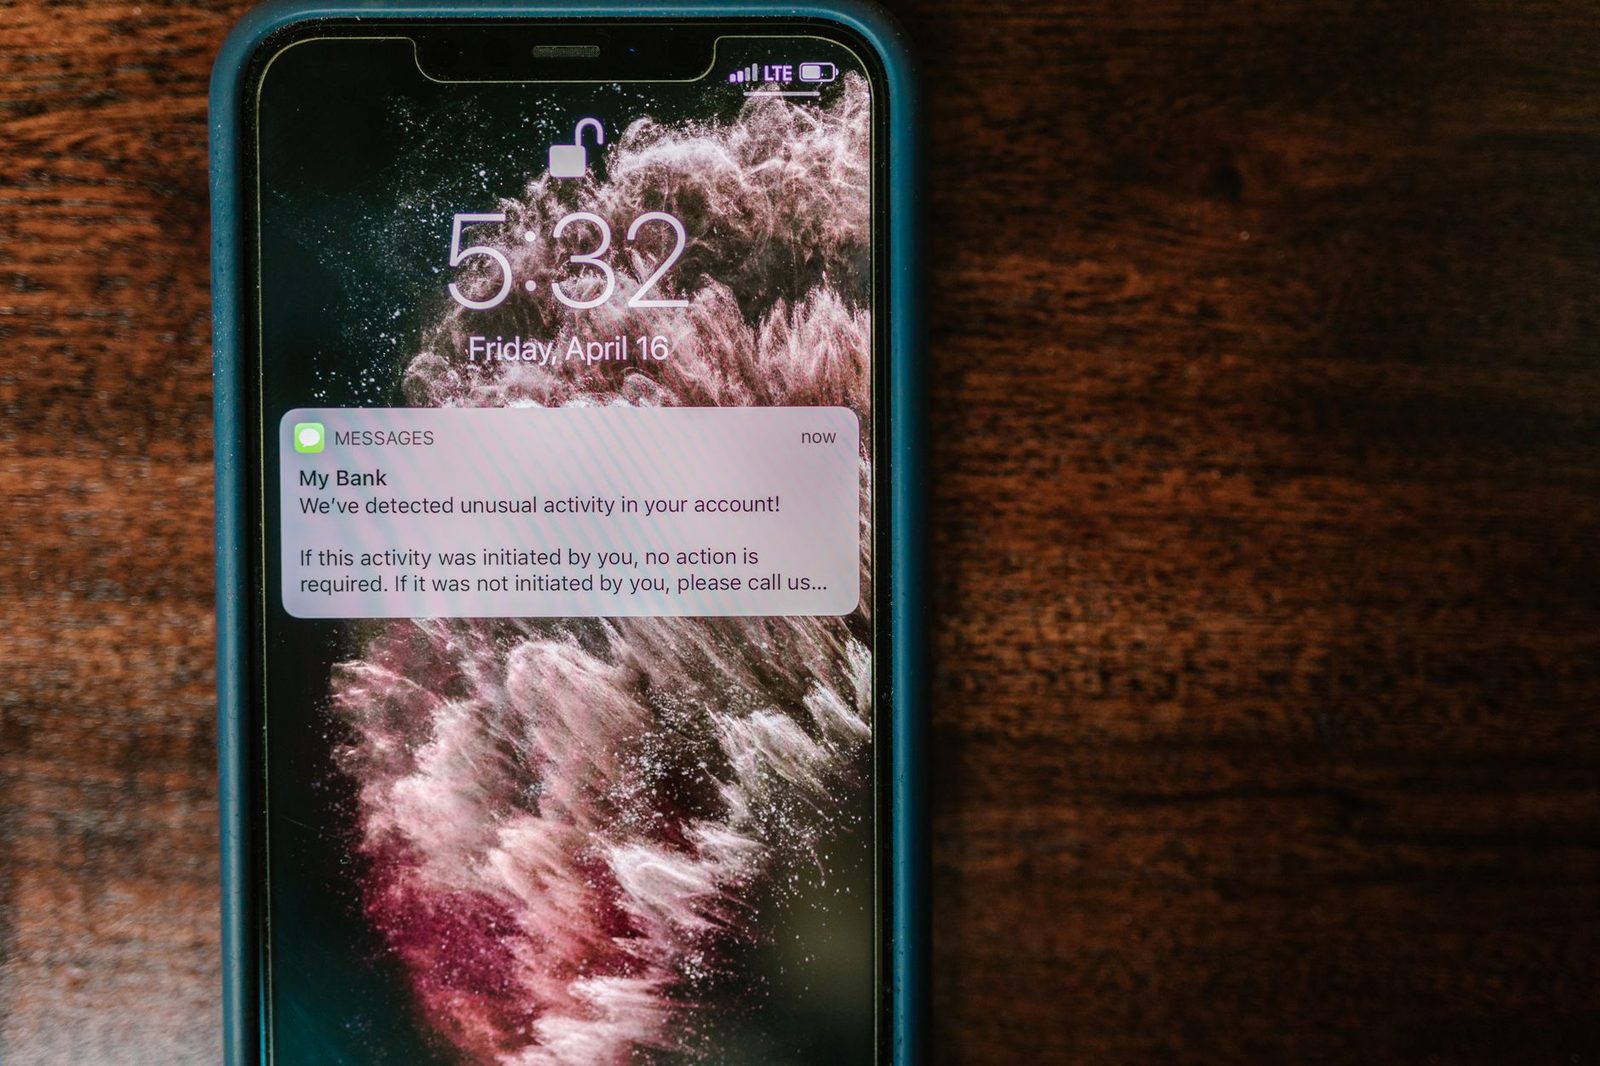
Que faire si vous recevez un SMS usurpé
Les gestes immédiats
- Ne cliquez pas, ne répondez pas. Une réponse, même « STOP », confirme qu'un humain lit la ligne sur une campagne frauduleuse (à ne pas confondre avec le STOP légitime d'une prospection commerciale encadrée).
- Transférez le message au 33700, le dispositif national de signalement des SMS indésirables géré par l'association Signal Spam et les opérateurs. Un SMS de retour vous demandera le numéro émetteur : transmettez-le.
- Signalez le site de phishing sur la plateforme Phishing Initiative ou via le site cybermalveillance.gouv.fr, qui oriente aussi vers l'assistance adaptée.
- Prévenez l'organisme usurpé. La plupart des banques et administrations disposent d'une adresse dédiée aux tentatives d'usurpation. C'est ce signalement qui permet de faire retirer le Sender ID frauduleux.
Si vous avez cliqué, ou saisi quelque chose
L'ordre compte.
- Appelez immédiatement votre banque au numéro figurant au dos de votre carte et faites opposition. Le service de blocage est joignable 24 h/24.
- Changez le mot de passe concerné, depuis un autre appareil si possible, et vérifiez qu'aucun numéro de téléphone ou adresse de récupération n'a été ajouté à votre compte.
- Déposez plainte en commissariat ou en gendarmerie : c'est une pièce indispensable pour contester les opérations.
- Contestez les prélèvements par écrit. Le code monétaire et financier (articles L.133-18 et suivants) prévoit le remboursement des opérations non autorisées, sauf négligence grave de votre part — notion appréciée au cas par cas, et sur laquelle la jurisprudence récente de la Cour de cassation s'est montrée attentive aux situations où l'escroc présentait les apparences convaincantes de la banque. L'usurpation du nom d'expéditeur est un élément à faire valoir dans votre réclamation.
- Conservez les preuves. Captures d'écran du SMS, horodatage, numéro émetteur, relevés. Un dossier propre pèse plus qu'un récit oral.
Ce qu'il faut retenir
Le spoofing d'expéditeur déplace le problème : il ne s'agit plus de repérer un message mal écrit venant d'un numéro étrange, mais de refuser qu'un message, aussi bien présenté soit-il, serve lui-même de preuve de sa légitimité.
- Le nom affiché d'un expéditeur de SMS professionnel est déclaratif, pas certifié.
- Le regroupement de conversations sur votre téléphone n'a aucune valeur d'authentification.
- Le mécanisme français d'authentification des numéros filtre beaucoup, mais ne couvre pas tous les canaux.
- La seule défense fiable est le canal séparé : fermer le message, ouvrir soi-même l'application ou appeler le numéro au dos de la carte.
- Les plafonds bas, l'authentification par application ou clé physique et un gestionnaire de mots de passe limitent les dégâts quand l'attention lâche — ce qui arrive à tout le monde.
Un bon réflexe tient en une phrase : un message peut ressembler à votre banque, il ne peut pas ressembler à votre application. C'est là, et nulle part ailleurs, que se vérifie une alerte.