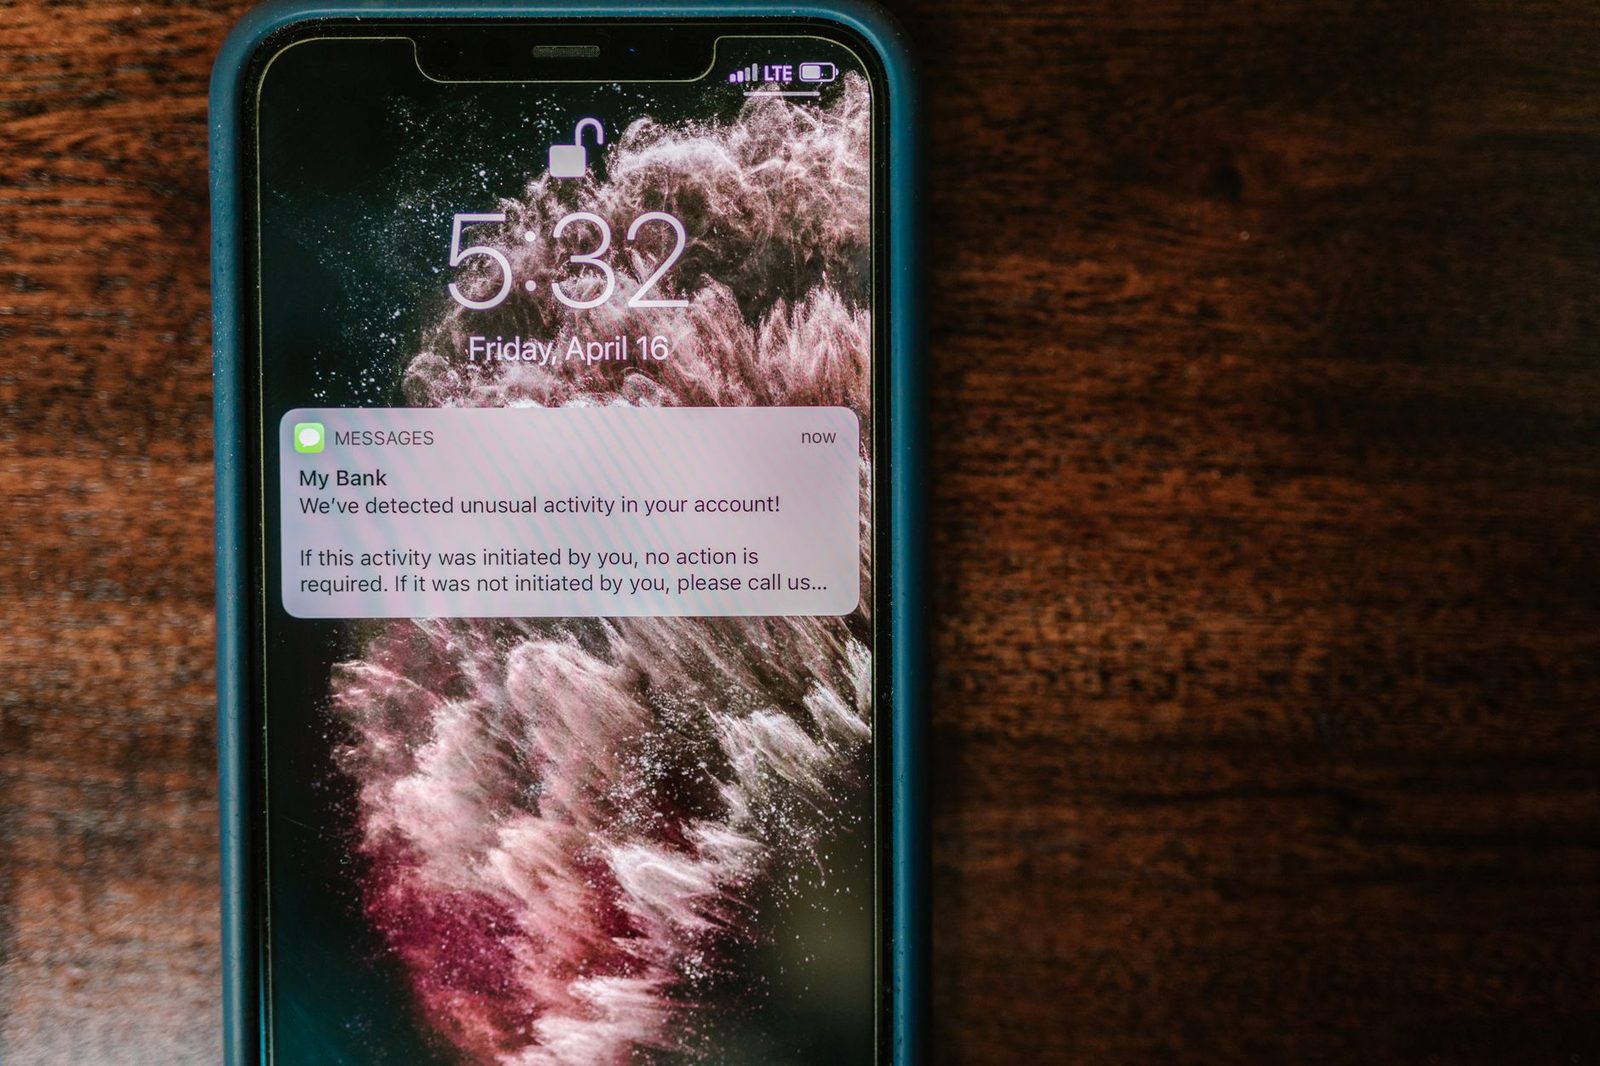
« L'SMS è finito nella conversazione della mia banca. Proprio sotto il messaggio che mi aveva confermato il bonifico della settimana prima. Stesso nome del mittente, stessa conversazione, tutto identico. Mi sono detto: se è archiviato lì, viene da loro. Ho cliccato sul link, ho inserito le mie credenziali per "revocare la sospensione". Quaranta minuti dopo, dal mio conto partivano tre bonifici. »
Questo dettaglio — il falso messaggio che si infila nella conversazione autentica — è ciò che rende questo tipo di truffa così temibile. Il consiglio più diffuso, « verificate il mittente », diventa inutile: il mittente visualizzato è quello della vostra banca. E poiché i nostri telefoni raggruppano automaticamente gli SMS per nome del mittente, il messaggio fraudolento erediterà la credibilità di tutti i messaggi legittimi che lo precedono.
La tecnica ha un nome: l'usurpazione del mittente, o spoofing. È stata ampiamente documentata in Francia durante le ondate di falsi SMS attribuiti a enti come l'Agirc-Arrco, l'Assurance Maladie o i grandi gruppi bancari. Non si tratta della violazione dei sistemi dell'ente coinvolto, né di una fuga di dati dal vostro telefono: è una debolezza strutturale nel modo in cui il nome di un mittente SMS professionale viene trasportato sulle reti.
Perché il nome di un mittente non è una prova
L'« OADC »: un campo di testo, non un'identità verificata
Quando un'azienda vi invia un SMS professionale, non lo manda da un telefono. Passa attraverso una piattaforma di invio massivo, che immette il messaggio nella rete con un campo mittente personalizzato. Nel gergo delle telecomunicazioni si parla di OADC (Originating Address) o di Sender ID alfanumerico.
Questo campo accetta testo: « LaMiaBanca », « AMELI », « CHRONOPOST ». Storicamente, nessun controllo tecnico imponeva che questo testo corrispondesse all'entità reale che pagava l'invio. Un aggregatore poco scrupoloso, un rivenditore a cascata di quarto livello, una piattaforma ospitata fuori dall'Europa: a ogni anello della catena esisteva la possibilità di scrivere qualsiasi nome in quel campo.
Il risultato è controintuitivo per l'utente:
| Ciò che credete di verificare | Ciò che verificate realmente |
|---|---|
| L'identità del mittente | Una stringa di caratteri dichiarativa |
| Un canale ufficiale sicuro | Un campo compilato liberamente da chi invia |
| Il fatto che sia la banca a parlarvi | Il fatto che qualcuno ha scritto il nome della banca |
Il raggruppamento automatico fa il resto del lavoro
Sia Android sia iOS ordinano i messaggi per mittente. Se due messaggi hanno lo stesso Sender ID, appaiono nella stessa conversazione — il telefono non ha alcun modo di distinguere l'origine reale. Un falso SMS correttamente usurpato finisce quindi archiviato accanto a quelli veri, con l'intera cronologia sopra di esso.
È un errore di progettazione dettato dalla comodità, non dalla sicurezza. Ed è esattamente la leva psicologica che il truffatore sfrutta: non ha bisogno di convincervi, lo fa il contesto per lui.
Cosa ha messo in campo la Francia dal 2025
Il meccanismo di autenticazione dei numeri
La cosiddetta legge Naegelen del 24 luglio 2020, volta a regolamentare il telemarketing e a contrastare le chiamate fraudolente, ha dato origine a un dispositivo di autenticazione gestito dall'Arcep: gli operatori devono ormai interrompere chiamate e messaggi il cui numero di origine non può essere autenticato, in particolare quando provengono dall'estero mostrando però un numero francese. Questo meccanismo (MAN) è entrato in vigore per fasi a partire da ottobre 2024 per le chiamate, per poi essere estesto agli usi legati agli SMS.
Gli effetti sono concreti: una parte importante delle campagne fraudolente inviate dall'estero con un numero francese usurpato viene oggi filtrata prima di arrivare sul vostro schermo.
Perché i falsi SMS continuano ad arrivare
Tre ragioni spiegano perché il problema non sia risolto.
- I nomi alfanumerici sono più difficili da autenticare di un numero. Un Sender ID non è collegato a una linea telefonica; la sua legittimità si basa su dichiarazioni contrattuali tra l'inserzionista, l'aggregatore e l'operatore. I registri dei Sender ID protetti stanno crescendo, ma la copertura non è totale.
- I truffatori aggirano l'ostacolo cambiando canale. Invece di usurpare « LaMiaBanca », inviano da un comune numero di cellulare (06, 07) un messaggio che dice di venire dalla banca. L'SMS non si colloca allora nella conversazione corretta — ma supera i filtri.
- Le antenne pirata esistono. Apparecchiature di tipo IMSI-catcher o « SMS blaster » permettono di immettere messaggi localmente senza passare dalla rete dell'operatore, quindi senza alcun controllo di autenticazione. Diversi paesi europei hanno segnalato sequestri di materiale di questo tipo trasportato in auto o in uno zaino.
L'unica verifica che resiste allo spoofing
Se il nome del mittente non è affidabile, cosa resta? Una regola semplice, e una sola: non verificare mai un'informazione all'interno del messaggio che ve la fornisce.
La regola del canale separato
Un SMS vi annuncia un addebito sospetto, la sospensione del conto, un rimborso in attesa? Chiudete il messaggio. Aprite voi stessi:
- l'applicazione ufficiale dell'ente, installata dallo store;
- oppure il sito ufficiale, digitando l'indirizzo a mano;
- oppure il numero di telefono riportato sul retro della vostra carta bancaria o su una lettera cartacea ricevuta in precedenza.
Se l'allerta è reale, comparirà nella vostra area clienti. Nessun ente francese serio dipende da un link SMS per contattarvi su una questione grave: la vostra banca, l'Assurance Maladie (Ameli) e la DGFiP ricordano tutte di non chiedere mai credenziali, coordinate bancarie complete né codici di validazione via messaggio.
I segnali che restano validi
Anche se usurpato, un SMS fraudolento conserva delle tracce.
- Il link. Osservatelo senza cliccare (una pressione prolungata su iOS/Android mostra l'URL completo). Un dominio che somiglia senza essere esatto — trattini superflui, suffisso inatteso, sottodominio che imita il marchio — è squalificante.
- L'imposizione di una scadenza. « Entro 24 h », « entro stasera », « la sua pratica sarà chiusa »: l'urgenza artificiale è la firma della manipolazione.
- La richiesta di un'azione inusuale. Un pagamento di pochi centesimi « per convalida », l'inserimento di un codice ricevuto altrove, l'installazione di un'applicazione di « assistenza »: tre indicatori di truffa.
- La formulazione generica. « Gentile cliente », assenza del vostro nome, o al contrario un nome corretto ma nessun elemento che solo l'ente potrebbe conoscere.
Un principio utile da ricordare: più un messaggio vi spinge ad agire in fretta, meno merita di essere creduto in fretta.
Ridurre la superficie di attacco, concretamente
Non si può impedire a un truffatore di scrivere il nome della vostra banca. Si può però limitare il numero di messaggi che vi raggiungono e la portata di un errore.
Lato telefono
- Attivate il filtro integrato. Su Android, la protezione contro le truffe via messaggio di Google Messages è stata rafforzata in Francia nel 2026: si basa su un'analisi locale degli schemi testuali e segnala i messaggi sospetti senza inviarne il contenuto. Su iOS, « Filtra mittenti sconosciuti » isola i messaggi non presenti in rubrica in una scheda separata.
- Aggiornate il sistema. Le protezioni anti-smishing arrivano tramite aggiornamenti. Un telefono bloccato su una versione vecchia non ne beneficia.
- Bloccate la SIM. Un codice PIN SIM attivo evita che un telefono rubato diventi il ricevitore dei vostri SMS di convalida. Per le linee sensibili, una scheda microSD di backup o un semplice quaderno di password cartaceo riposto fuori dalla borsa permette di conservare traccia dei vostri accessi senza archiviare tutto sul dispositivo.
Lato account
- Preferite l'autenticazione tramite app piuttosto che via SMS, quando l'ente lo consente. Una chiave di sicurezza fisica FIDO2 per i vostri account più critici — casella di posta principale, gestore di password — rende inutile qualsiasi intercettazione di codice, poiché non c'è più nessun codice da intercettare.
- Centralizzate le vostre password. Un gestore di password affidabile si rifiuta di compilare le vostre credenziali su un dominio che non corrisponde: è una barriera che funziona anche quando la vostra attenzione cede, ed è uno dei pochi presìdi automatici contro il phishing.
- Impostate massimali bassi su bonifici e pagamenti online, modificabili all'occorrenza dall'app. Un massimale di 500 € trasforma una catastrofe in un incidente.
Lato famiglia
Le persone più bersagliate dalle campagne che usurpano l'identità di un ente previdenziale o dell'Assurance Maladie sono spesso le più anziane. Una revisione delle impostazioni insieme a un familiare vale più di un lungo discorso. Per gli anziani dotati di un telefono con tasti grandi, molti dei quali non dispongono di alcun filtro, la regola del canale separato — riagganciare e richiamare da soli — va scritta su un foglio attaccato vicino al telefono, con il vero numero della banca. Alcune guide pratiche di prevenzione delle truffe in francese svolgono molto bene questo lavoro divulgativo e si leggono facilmente in due.
Cosa fare se ricevete un SMS usurpato
I gesti immediati
- Non cliccate, non rispondete. Una risposta, anche « STOP », conferma che un essere umano legge quella linea nel caso di una campagna fraudolenta (da non confondere con lo STOP legittimo di una promozione commerciale regolamentata).
- Inoltrate il messaggio al 33700, il dispositivo nazionale di segnalazione degli SMS indesiderati gestito dall'associazione Signal Spam e dagli operatori. Un SMS di risposta vi chiederà il numero del mittente: comunicatelo.
- Segnalate il sito di phishing sulla piattaforma Phishing Initiative o tramite il sito cybermalveillance.gouv.fr, che indirizza anche all'assistenza adeguata.
- Avvisate l'ente usurpato. La maggior parte delle banche e delle amministrazioni dispone di un indirizzo dedicato ai tentativi di usurpazione. È proprio questa segnalazione che permette di far rimuovere il Sender ID fraudolento.
Se avete cliccato, o inserito qualcosa
L'ordine conta.
- Chiamate immediatamente la vostra banca al numero riportato sul retro della carta e bloccatela. Il servizio di blocco è raggiungibile 24 ore su 24.
- Cambiate la password interessata, da un altro dispositivo se possibile, e verificate che nessun numero di telefono o indirizzo di recupero sia stato aggiunto al vostro account.
- Sporgete denuncia presso la polizia o i carabinieri: è un documento indispensabile per contestare le operazioni.
- Contestate gli addebiti per iscritto. Il codice monetario e finanziario francese (articoli L.133-18 e seguenti) prevede il rimborso delle operazioni non autorizzate, salvo negligenza grave da parte vostra — nozione valutata caso per caso, e sulla quale la recente giurisprudenza della Cour de cassation si è mostrata attenta alle situazioni in cui il truffatore presentava le apparenze convincenti della banca. L'usurpazione del nome del mittente è un elemento da far valere nel vostro reclamo.
- Conservate le prove. Screenshot dell'SMS, marca temporale, numero del mittente, estratti conto. Un fascicolo ben costruito pesa più di un racconto orale.
Cosa ricordare
Lo spoofing del mittente sposta il problema: non si tratta più di individuare un messaggio scritto male proveniente da un numero strano, ma di rifiutare che un messaggio, per quanto ben confezionato, serva esso stesso come prova della propria legittimità.
- Il nome visualizzato di un mittente SMS professionale è dichiarativo, non certificato.
- Il raggruppamento delle conversazioni sul vostro telefono non ha alcun valore di autenticazione.
- Il meccanismo francese di autenticazione dei numeri filtra molto, ma non copre tutti i canali.
- L'unica difesa affidabile è il canale separato: chiudere il messaggio, aprire da soli l'applicazione o chiamare il numero sul retro della carta.
- Massimali bassi, autenticazione tramite app o chiave fisica e un gestore di password limitano i danni quando l'attenzione cede — cosa che capita a tutti.
Un buon riflesso si riassume in una frase: un messaggio può somigliare alla vostra banca, non può somigliare alla vostra applicazione. È lì, e in nessun altro posto, che si verifica un'allerta.